
42Crunch hilft Unternehmen, ihre KI-Sicherheit in den Griff zu bekommen. Entdecken Sie jeden MCP-Server, den Ihre KI-Agenten bereitstellen oder nutzen, sichern Sie ihn gegen Angriffe ab und weisen Sie fortlaufend die Einhaltung von KI-Vorschriften und Sicherheits-Frameworks nach — von Tag eins an.
Vertraut von Sicherheits- und Entwicklungsteams bei
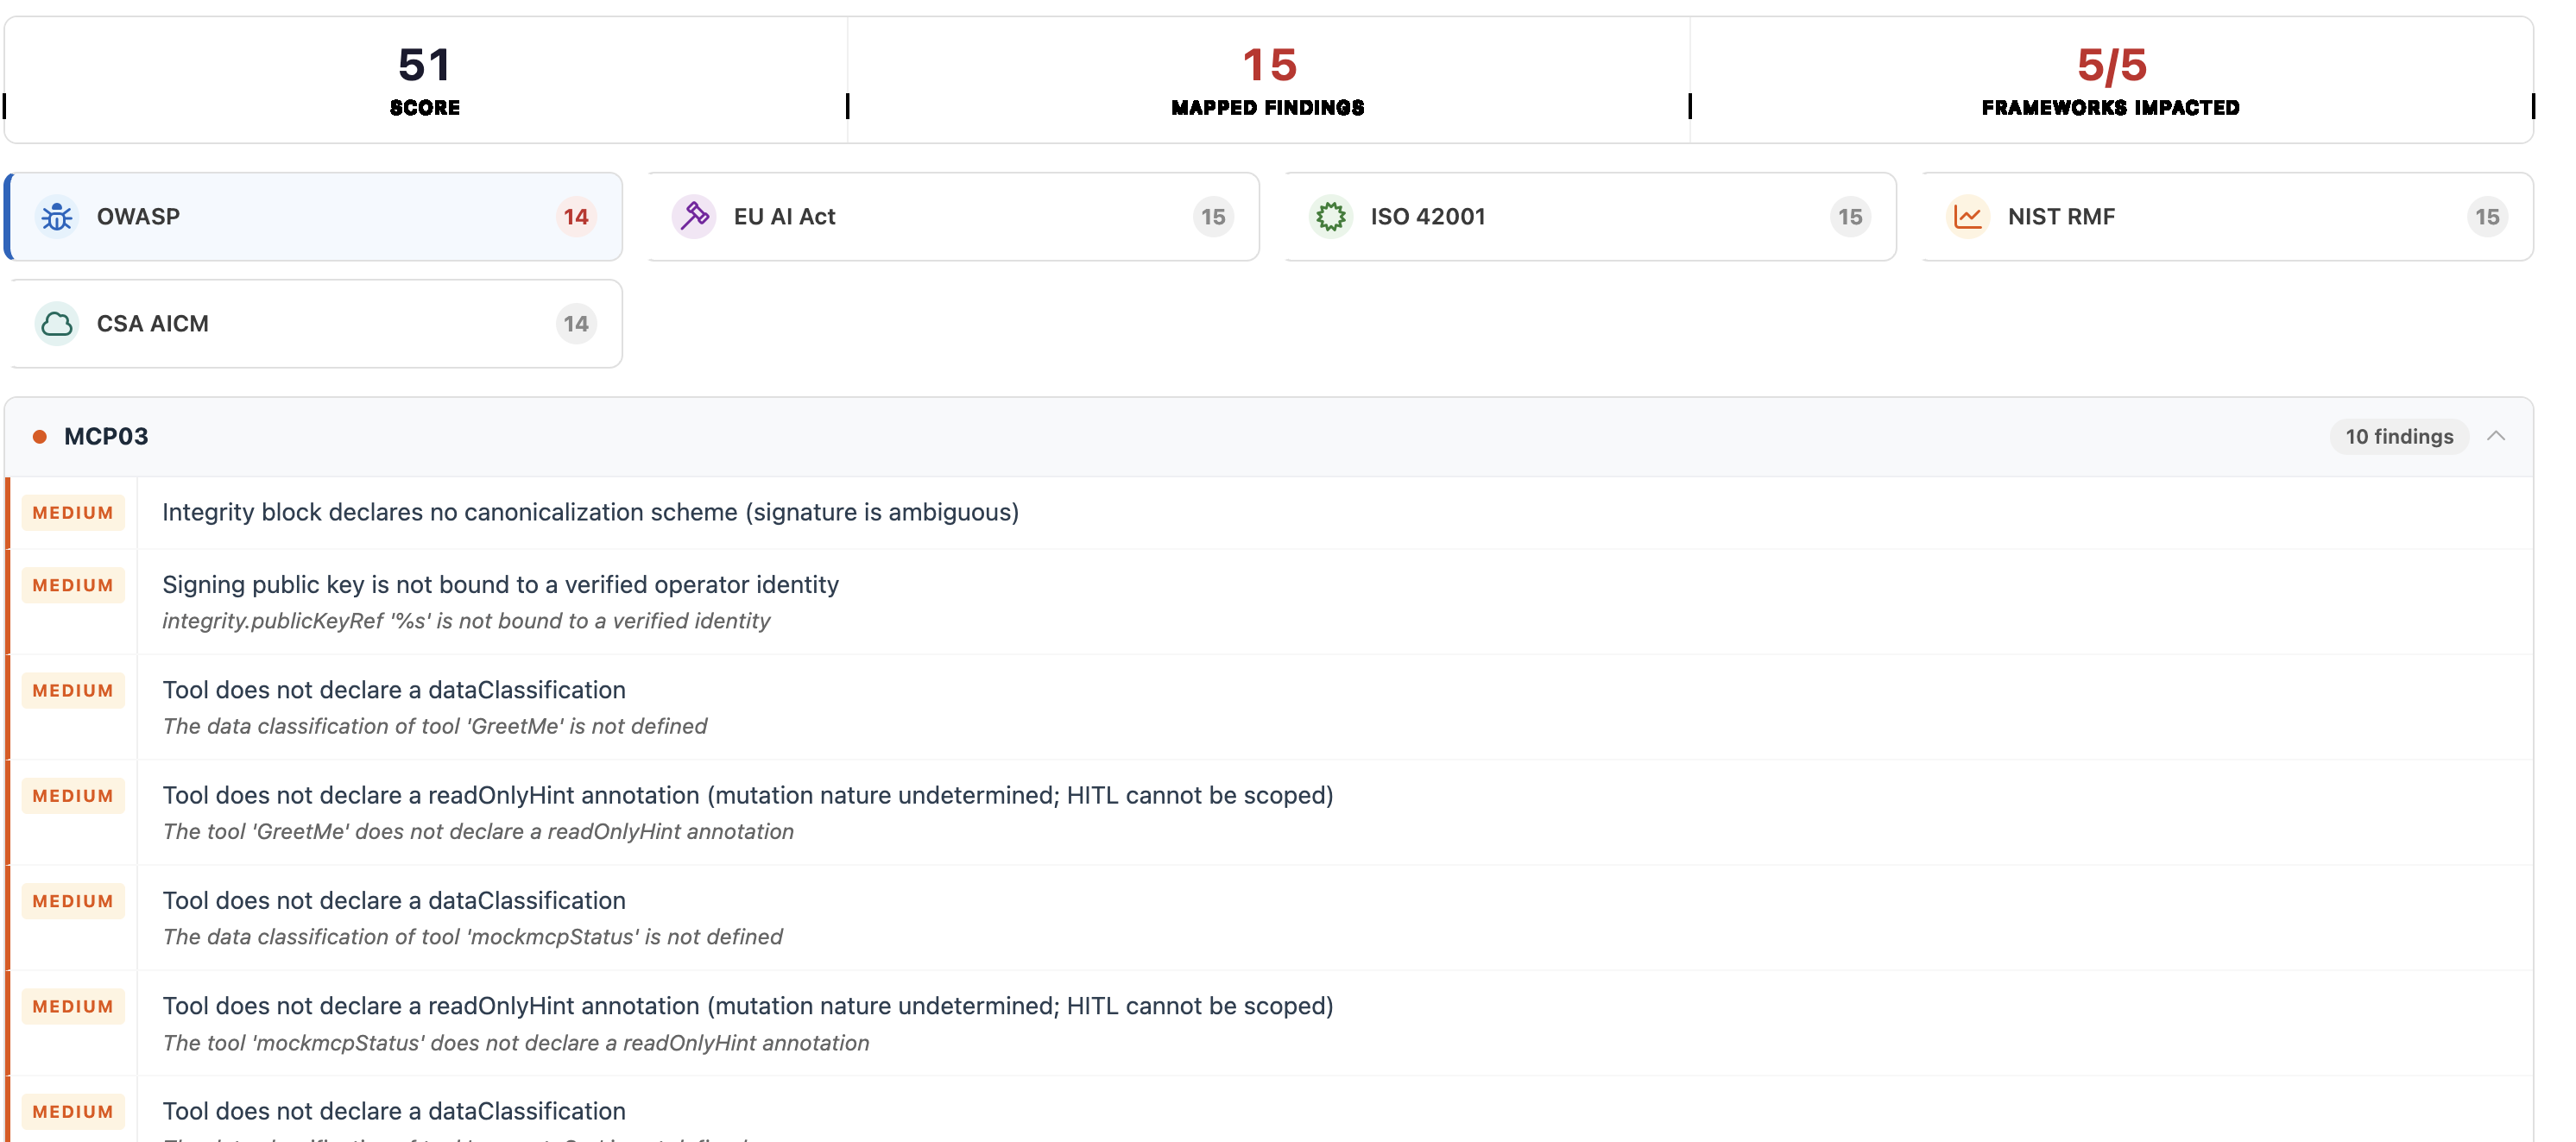
Der EU AI Act, ISO 42001, NIST AI RMF, CSA AICM und OWASP werden alle bei jedem Audit automatisch zugeordnet. Eine Sicherheitsprüfung dient so ohne Mehraufwand zugleich als Compliance-Nachweis.
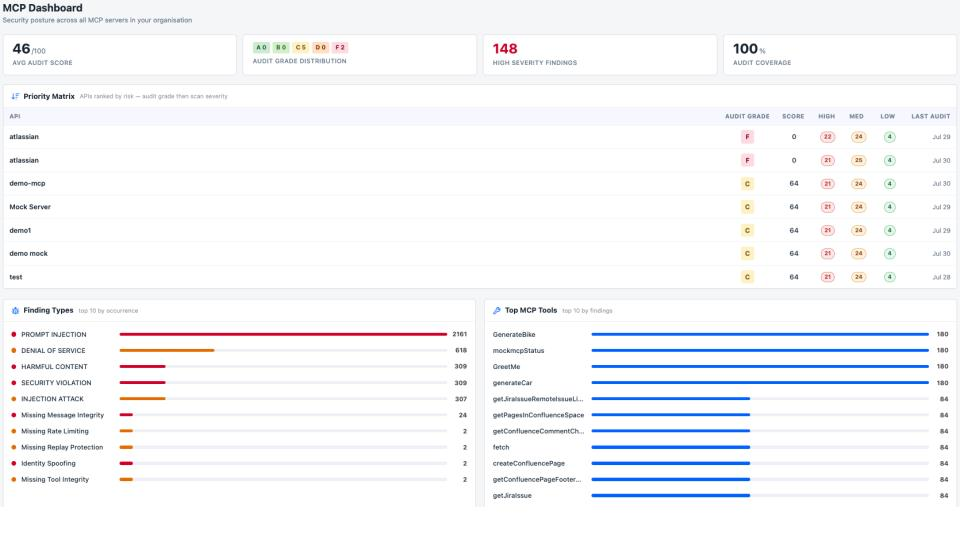
KI-Coding-Agenten bringen MCP-Server schneller hervor, als jeder manuelle Inventarisierungsprozess mithalten kann. 42Crunch entdeckt automatisch jeden MCP-Server in Ihrer Organisation, sowohl genehmigt als auch Schatten-IT, prüft jeden einzelnen und stuft ihn nach Risiko ein.
Jede Anfrage eines KI-Agenten läuft über den MCP-Server, bevor sie ein Unternehmenssystem oder die dahinterliegende API erreicht. Genau dort muss die serverseitige KI-Sicherheitsgovernance ansetzen und kontinuierlich bewertet werden, nicht einmalig stichprobenartig geprüft. Ein MCP-Tool ist nur so sicher wie die API, die es kapselt. Das deterministische, vertragsbasierte Modell der 42Crunch-Plattform gilt sowohl für die MCP- als auch für die API-Ebene und stellt sicher, dass ein gut gesteuerter MCP-Server niemals auf ungesteuerten APIs aufsetzt.
Jeder MCP-Server und jede dahinterliegende API erhält einen maschinenlesbaren Vertrag seiner deklarierten Oberfläche. Discovery erstellt ihn, Tests messen dagegen, Runtime setzt ihn durch.
Erkennt und inventarisiert automatisch jeden Server; generiert dessen Vertrag automatisch.
Durchsucht Registries, Gateways und Repositories, um die Schatten-Server aufzudecken, die Agenten bereits aufrufen, liest dann die von jedem Server angebotenen Tools, Ressourcen und Prompts aus und erzeugt einen Vertrag — die deklarierte Oberfläche, an der alles Nachgelagerte gemessen wird.
Bewertet jeden Server anhand seines Vertrags und der OWASP MCP Top 10.
Benotet jeden Server anhand seiner eigenen deklarierten Oberfläche und der OWASP MCP Top 10 — Tool Poisoning, Prompt Injection über Tool-Beschreibungen, zu weit gefasste Scopes, nicht authentifizierte Transportwege. Jeder Befund enthält Schweregrad, Nachweis und Behebung.
Blockiert nicht konforme Server in CI/CD; erkennt Drift in laufenden Servern fortlaufend.
Lässt den Build fehlschlagen, sobald ein Server seinen genehmigten Vertrag verlässt, und überwacht anschließend den Server in Produktion weiter: neue Tools, umgeschriebene Beschreibungen und erweiterte Berechtigungen werden erkannt, sobald sie auftreten — nicht erst beim nächsten Audit.
Ordnet jeden Befund den Controls von NIST, EU AI Act, ISO 42001 und CSA AICM zu.
Jeder Befund ist bereits mit dem zugehörigen Control verknüpft, sodass der Prüfpfad für Ihren KI-Bestand ein Nebenprodukt des Scans ist — statt ein separates Arbeitsprogramm.
Statische und dynamische Tests gegen den Vertrag, zugeordnet zur OWASP API Top 10. Automatische Behebung von KI-generiertem Code in der IDE und im agentischen Workflow.
Die Tests werden direkt aus der OpenAPI-Definition generiert und in der Pipeline ausgeführt — Broken Object Level Authorization, fehlerhafte Authentifizierung, Mass Assignment, uneingeschränkter Ressourcenverbrauch — wobei jedes Ergebnis der OWASP API Security Top 10 zugeordnet wird. Sämtlicher KI-generierter Code wird automatisch von 42Crunch korrigiert.
Eine vertragsbasierte Allowlist blockiert alles Undeklarierte — bei einem Overhead im Sub-Millisekundenbereich.
Eine Positive-Security-Firewall, die direkt aus dem Vertrag aufgebaut wird: unbekannte Pfade, zusätzliche Parameter, fehlerhafte Payloads und zu freizügige Antworten werden abgelehnt, bevor sie das Backend erreichen — bei einer Latenz im Sub-Millisekundenbereich.
Dasselbe Vertragsmodell, eine Ebene tiefer — angewendet auf die API-Oberfläche, die das Tool tatsächlich berührt.
Fahren Sie mit der Maus über eine Fähigkeit — oder tippen Sie sie an —, um zu sehen, welche Ebene sie steuert.
Die einzigartige vertragsbasierte Sicherheitsplattform von 42Crunch sichert bereits die APIs führender globaler Unternehmen. Dasselbe bewährte Modell erstreckt sich nun auf die MCP-Server, die KI-Agenten aufrufen und bereitstellen. Wenn Sie Ihre APIs bereits mit 42Crunch absichern, haben Sie bei der KI-Sicherheit einen Vorsprung.
Ein Jahrzehnt API-Governance — jetzt erweitert auf KI-Agenten.
"Fantastisches Produkt, ein großartiges Gefühl der Sicherheit, ein hervorragender Support."
Engineering Manager, Großkunde
42Crunch als Gesamtsieger im Bereich API-Management und -Sicherheit ausgezeichnet.
KuppingerCole Leadership Compass
Anerkannt in der Berichterstattung von Omdia, TAG Cyber und Gartner zur API-Sicherheit.
Analysten-Berichterstattung zur API-Sicherheitsplattform
Linter und DAST-Tools prüfen Struktur oder HTTP-Traffic, aber keines von ihnen liest eine Tool-Beschreibung auf Prompt Injection. API-Sicherheitstools zur Laufzeit beobachten den Traffic erst nach dem Deployment, aber keines bietet einen Security-by-Design-Ansatz innerhalb der IDE und der CI/CD-Pipeline. MCP-spezifisches Sicherheits-Tooling existiert als Kategorie noch gar nicht.
| Fähigkeit | 42Crunch | Traditionelles DAST | WAF | API-Gateway |
|---|---|---|---|---|
| Analyse von Tool-Beschreibungen / Prompt Injection | Ja | Nein | Nein | Nein |
| MCP-Kontrollen auf Protokollebene (8 Prüfungen) | Ja | Nur TLS | Nur TLS | Teilweise |
| Rug-Pull-/Tool-Integritätsprüfung | Ja | Nein | Nein | Nein |
| Läuft offline / air-gapped | Ja | Nein | N/A | N/A |
| OWASP-MCP-Top-10-Abdeckung | 10 / 10 | 1–2 | 1–2 | 2–3 |
Wie 42Crunch MCP-Server entdeckt, prüft, scannt und schützt. Erfahren Sie, wie dies der OWASP MCP Top 10 sowie KI-Gesetzen und -Rahmenwerken zugeordnet ist.
Datenblatt lesen →APIs sind heute die wichtigste Schnittstelle, über die KI-Systeme auf Geschäftsdaten zugreifen. Worauf bei Testwerkzeugen zu achten ist, die für diese Realität gebaut wurden.
Leitfaden lesen →Daten zu Schwachstellen und Implementierungsfehlern aus der gesamten Installationsbasis der Plattform.
Bericht lesen →Discovery arbeitet von außen nach innen gegen die Infrastruktur- und Netzwerkoberfläche, die Ihre Organisation bereits kontrolliert, anstatt sich auf Selbstauskünfte der Teams zu verlassen — so taucht auch ein Server, der ohne Ticket oder Sicherheitsprüfung aufgesetzt wurde, im Inventar auf.
Ja — Discovery und Audit laufen als ein einziger Vorgang ab. Ein neu gefundener Server wird anhand derselben deterministischen Baseline bewertet wie jeder andere Server im Bestand, wodurch die Audit-Abdeckung zu einer nachvollziehbaren Prozentzahl wird statt zu einer groben Schätzung.
Discovery ist das, was das MCP-Dashboard überhaupt erst befüllt — der durchschnittliche Audit-Score, die Notenverteilung und die Prioritätsmatrix, die Sie dort sehen, werden aus jedem Server aufgebaut, den Discovery gefunden und geprüft hat.
NIST AI RMF (USA), den EU AI Act (Europäische Union), ISO/IEC 42001 (internationaler Managementsystem-Standard), die OWASP MCP Top 10 (globale Sicherheitsbaseline) und die CSA AI Controls Matrix (global, cloud-fokussiert). Jedes davon wird kontinuierlich belegt, nicht erst zum Zeitpunkt des Audits aus Dokumenten zusammengestellt.
Ja — jedes Audit und jeder Scan prüft einen Server gleichzeitig gegen alle anwendbaren Rahmenwerke. Ein Server, der Nutzer in den USA und der EU bedient, erhält daher NIST-AI-RMF- und EU-AI-Act-Befunde nebeneinander im selben Bericht.
Deterministisch, Control für Control, bei jedem Audit und jedem Scan. Derselbe MCP-Server liefert bei zweimaliger Bewertung denselben Score und dieselben Befunde — nichts wird von einem Sprachmodell geschätzt oder nachträglich aus Richtliniendokumenten zusammengestellt.
Ja, für inhalts-/agentenbezogene Bedrohungen — Prompt Injection, Tool Poisoning, Datenexfiltration und Tool Shadowing werden automatisch analysiert, inklusive Schweregrad und Empfehlungen zur Behebung. Strukturelle Vertragsprüfungen (Authentifizierungsschemata, Vollständigkeit der Autorisierung) befinden sich noch in der Konzeption und werden noch nicht bewertet.
Nein — richten Sie den Scanner einfach auf die URL eines laufenden Servers, und er entdeckt Tools, Ressourcen und Prompts automatisch und generiert den Vertrag für Sie.
Einen einzigen Mindest-Score-Schwellenwert pro API (Standard 75, Note B). Ein Gating je Compliance-Rahmenwerk (EU AI Act, NIST, ISO 42001) steht auf der Roadmap, ist aber noch keine auswählbare Funktion.
API Audit ist statisch — es testet den OpenAPI-Vertrag selbst, noch bevor eine Implementierung existiert. API Scan ist dynamisch — es testet die laufende API mit simuliertem Traffic und prüft, ob sich die Implementierung tatsächlich so verhält, wie es der Vertrag vorgibt.
Nein — es ist speziell für die API-Ebene konzipiert, die generische SAST-/DAST-Tools nicht verstehen können. Die meisten Teams setzen beides ein: allgemeines AppSec-Tooling für die breitere Codebasis und 42Crunch für die OpenAPI-vertragsspezifischen Details, die generische Tools übersehen.
Indem der Vertrag selbst getestet wird — bevor die Implementierung überhaupt beginnt — statt auf einen laufenden Dienst zum Scannen zu warten. Eine Schwachstelle, die bereits in der OpenAPI-Definition zur Entwurfszeit entdeckt wird, ist erheblich günstiger zu beheben als dasselbe Problem in der Produktion.