
KI-Coding-Agenten stellen MCP-Server schneller bereit, als jeder manuelle Inventarisierungsprozess mithalten kann. 42Crunch entdeckt automatisch jeden MCP-Server in Ihrer Organisation — genehmigt wie Shadow —, auditiert jeden einzelnen und stuft ihn nach Risiko ein.
Jedes Team mit einem KI-Coding-Agenten kann in wenigen Minuten einen MCP-Server aufsetzen — ohne Ticket, ohne Review, ohne Sicherheitsfreigabe. Multiplizieren Sie das über jedes Repository, jedes Nebenprojekt, jeden Proof of Concept, und die meisten Organisationen landen bei einem MCP-Footprint, den kein einziges Team vollständig benennen kann. Sie können keine Security Quality Gate für einen Server festlegen, von dem Ihnen niemand erzählt hat. Discovery ist der Schritt vor der Governance, keine optionale Ergänzung dazu.
Drei Dinge, die eine Tabelle nicht leisten kann.
Jeder MCP-Server wird gefunden und katalogisiert, ohne dass ihn jemand registrieren muss — kein Onboarding-Formular, keine durchzusetzende Tagging-Konvention, kein Server, der von der Liste fehlt, weil ein Team vergessen hat, die Sicherheit zu informieren.
Jeder entdeckte Server wird sofort auditiert und bewertet, dann nach Audit-Note und Befund-Schweregrad eingestuft — die Prioritätsmatrix zeigt Ihnen so, welchen Server Sie zuerst betrachten sollten, nicht nur, was existiert.
Audit-Abdeckung ist eine Zahl, kein Gefühl — verfolgen Sie den Prozentsatz Ihres entdeckten MCP-Bestands, der tatsächlich bewertet wurde, und schließen Sie die Lücke zu 100 % bewusst, statt zu hoffen, dass nichts übersehen wurde.
Das MCP Dashboard fasst jeden entdeckten Server in einer Ansicht zusammen: durchschnittlicher Audit-Score über den gesamten Bestand, Verteilung der Audit-Noten, Anzahl der Befunde mit hoher Schwere und Audit-Abdeckung — dann stuft eine Prioritätsmatrix jeden Server nach Audit-Note und Scan-Schweregrad ein, sodass der Server mit der schwächsten Governance in Ihrer Organisation immer ganz oben steht, statt in einer nach Namen sortierten Liste unterzugehen.
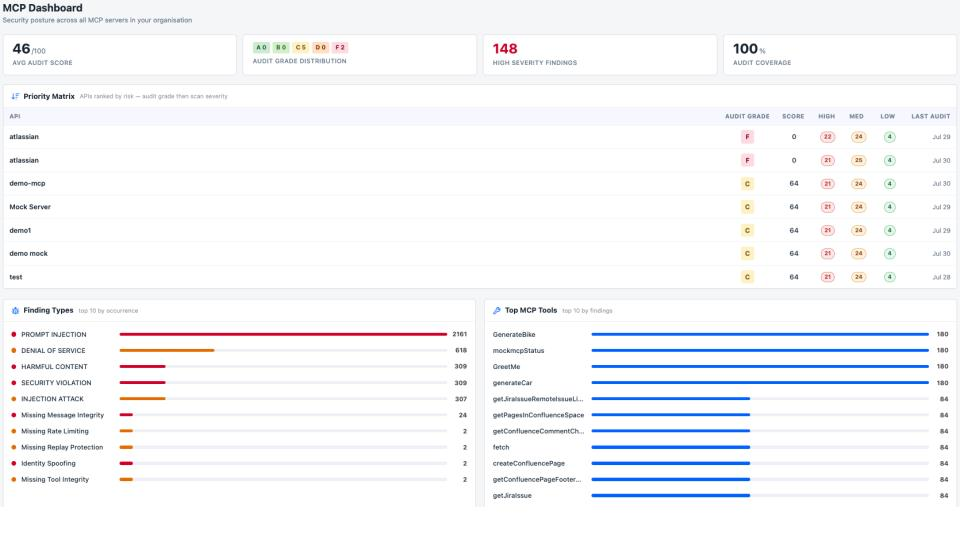
Bei Discovery geht es nicht nur darum, zu wissen, dass ein Server existiert. Jeder Audit speist zwei organisationsweite Ansichten: die Befundtypen, die serverübergreifend am häufigsten auftreten — Prompt Injection, Denial of Service, schädliche Inhalte und der Rest der OWASP MCP Top 10 — sowie die konkreten MCP-Tools, die die meisten Befunde erzeugen, sodass die Behebung beim Tool beginnen kann, das im gesamten Bestand den größten Schaden verursacht, nicht beim lautesten Ticket.
Kein separates Tool, kein separater Prozess — Discovery startet lediglich die Schleife.
Jeder MCP-Server der Organisation wird automatisch gefunden.
Jeder entdeckte Server wird anhand derselben deterministischen Baseline bewertet.
Die Prioritätsmatrix ordnet jeden Server nach Audit-Note und Schweregrad ein.
Eingestufte Server gehen direkt in SQG-Schwellenwerte und CI/CD-Gates über.
Die Befunde jedes entdeckten Servers werden automatisch gegen OWASP, den EU AI Act, ISO 42001, das NIST AI RMF und CSA AICM gemappt — sodass die Frage „Wie viele MCP-Server haben wir, und sind sie konform?" eine echte Antwort erhält statt eines Achselzuckens. Wie dieses Mapping über verschiedene Regionen hinweg funktioniert, zeigt KI-Regulierungskonformität.
Discovery arbeitet von außen nach innen gegen die Infrastruktur- und Netzwerkoberfläche, die Ihre Organisation bereits kontrolliert, statt sich auf die Selbstauskunft der Teams zu verlassen — sodass ein Server, der ohne Ticket oder Sicherheitsprüfung aufgesetzt wurde, trotzdem im Inventar erscheint.
Ja — Discovery und Audit laufen als eine einzige Bewegung ab. Ein neu gefundener Server wird anhand derselben deterministischen Baseline bewertet wie jeder andere Server im Bestand, was die Audit-Abdeckung zu einem nachverfolgbaren Prozentsatz macht statt zu einer groben Schätzung.
Discovery und Audit erfolgen sofort; Governance — das Festlegen eines Security-Quality-Gate-Schwellenwerts und dessen Einbindung in CI/CD — ist ein bewusster Schritt, den Ihr Team unternimmt, sobald Owner und Risikostufe eines Servers bekannt sind. Wie dieser Schwellenwert festgelegt und durchgesetzt wird, zeigt Bewertung der KI-Sicherheitslage.
Eine Tabelle enthält nur das, woran jemand gedacht hat. Discovery findet Server unabhängig davon, ob die Sicherheit darüber informiert wurde, und jeder Eintrag ist bereits vorbewertet und nach Risiko eingestuft — nicht nur ein Name und eine URL.
Ja. Server werden pro Umgebung nachverfolgt, sodass ein Proof of Concept in Dev und sein Gegenstück in Produktion beide sichtbar sind und unterschiedliche, ihrem Risiko angemessene Security-Quality-Gate-Schwellenwerte tragen können.
Discovery ist es, was das MCP Dashboard überhaupt erst befüllt — der durchschnittliche Audit-Score, die Notenverteilung und die Prioritätsmatrix, die Sie dort sehen, basieren auf jedem Server, den Discovery gefunden und auditiert hat.
Richten Sie 42Crunch auf Ihre Organisation und erhalten Sie ein vollständiges, nach Risiko eingestuftes Inventar zurück. Kein Agent, kein Deployment, keine Verpflichtung erforderlich.