
Echtzeit-Compliance und Sicherheitsdurchsetzung für das agentische Unternehmen.
Da KI-Agenten im Unternehmen zunehmend autonome Aufgaben übernehmen, ist MCP zum Standardweg geworden, über den sie auf Tools, Daten und Systeme zugreifen — die für die meisten Organisationen zugleich die blinden Flecken schlechthin sind. Es gibt keine verlässliche Möglichkeit zu wissen, was einem Agenten offensteht, ob es sicher ist, oder ob die dazugehörigen Kontrollen einer Nachfrage durch einen Regulator oder Prüfer standhalten würden.
Das meiste, was ein MCP-Tool tatsächlich tut, tut es, indem es darunter eine API aufruft. Jeder MCP-Server, den ein Unternehmen Agenten zugänglich macht, legt damit still auch die dahinterliegenden APIs offen. Die agentenseitige Oberfläche zu governieren, ohne das zu governieren, was sie erreicht, ist nur die halbe Aufgabe.
Jede Anfrage eines KI-Agenten läuft über den MCP-Server, bevor sie ein Unternehmenssystem oder die dahinterliegende API überhaupt erreicht. Genau dort muss Governance ansetzen und fortlaufend bewertet werden – nicht einmalig stichprobenartig. Ein MCP-Tool ist nur so sicher wie die API, die es umschließt. Das deterministische, contract-gesteuerte Modell der 42Crunch-Plattform gilt für die MCP- und die API-Schicht gleichermaßen und stellt sicher, dass ein gut governierter MCP-Server nie auf ungovernierten APIs aufsetzt.
Jeder MCP-Server und jede dahinterliegende API erhält einen maschinenlesbaren Contract seiner deklarierten Oberfläche. Discovery schreibt ihn, Tests messen daran, die Laufzeit setzt ihn durch.
Erkennt und inventarisiert automatisch jeden Server; generiert automatisch dessen Contract.
Durchsucht Registries, Gateways und Repositories, um die Schatten-Server aufzudecken, die Agenten bereits aufrufen, liest dann die von jedem Server angekündigten Tools, Ressourcen und Prompts aus und erstellt einen Contract — die deklarierte Oberfläche, an der alles Nachgelagerte gemessen wird.
Bewertet jeden Server anhand seines Contracts und der OWASP MCP Top 10.
Bewertet jeden Server anhand seiner eigenen deklarierten Oberfläche und der OWASP MCP Top 10 — Tool Poisoning, Injection über Tool-Beschreibungen, zu weit gefasste Scopes, unauthentifizierte Transporte. Jeder Befund enthält Schweregrad, Nachweis und die Behebung.
Blockiert nicht konforme Server in CI/CD; erkennt fortlaufend Drift bei laufenden Servern.
Lässt den Build fehlschlagen, wenn ein Server seinen genehmigten Contract verlässt, und behält den in Produktion laufenden Server danach weiter im Blick: neue Tools, umgeschriebene Beschreibungen und erweiterte Berechtigungen werden erkannt, sobald sie auftauchen — nicht erst beim nächsten Audit.
Ordnet jeden Befund den Kontrollen von NIST, EU AI Act, ISO 42001 und CSA AICM zu.
Jeder Befund ist bereits mit der Kontrolle verknüpft, die er beantwortet, sodass der Audit-Trail für Ihren KI-Bestand ein Nebenprodukt des Scans wird statt eines eigenen Arbeitsprogramms.
Statische und dynamische Tests gegen den Contract, zugeordnet zur OWASP API Top 10. Automatische Behebung von KI-generiertem Code in IDE und agentischem Workflow.
Tests werden direkt aus der OpenAPI-Definition generiert und in der Pipeline ausgeführt — Broken Object Level Authorization, Broken Authentication, Mass Assignment, uneingeschränkter Ressourcenverbrauch — wobei jedes Ergebnis der OWASP API Security Top 10 zugeordnet wird. Sämtlicher KI-generierter Code wird von 42Crunch automatisch behoben.
Eine contract-gesteuerte Allowlist blockiert alles Undeklarierte — Overhead im Sub-Millisekundenbereich.
Eine Positive-Security-Firewall, die direkt aus dem Contract zusammengesetzt wird: unbekannte Pfade, zusätzliche Parameter, fehlerhafte Payloads und zu freizügige Antworten werden abgelehnt, bevor sie das Backend erreichen — mit einer Latenz im Sub-Millisekundenbereich.
Dasselbe Contract-Modell, eine Schicht tiefer — angewendet auf die API-Oberfläche, die das Tool tatsächlich berührt.
Fahren Sie mit der Maus über eine Fähigkeit — oder tippen Sie darauf —, um zu sehen, welche Schicht sie governiert.
Ein maschinenlesbarer Contract legt fest, wie sich ein MCP-Server verhalten soll; welche Tools er bereitstellt; welche Daten sie berühren und was erlaubt ist. Dieser MCP Contract wird zur einzigen Quelle der Wahrheit für Discovery, Scoring und Durchsetzung gleichermaßen. Die Bewertung ist durchgehend deterministisch: derselbe Server, zweimal bewertet, liefert denselben Score, dieselben Befunde und dasselbe Urteil — genau das macht das Ergebnis als Audit-Nachweis nutzbar, statt als Momentaufnahme aus einem Dashboard.
Mehr erfahren →Kontinuierliche, berührungslose Erkennung von MCP-Servern im gesamten Unternehmen. Sobald Server gefunden werden, generiert die Plattform automatisch einen Anfangs-Contract für jeden einzelnen — mit einem Inventar aller Tools, Ressourcen und Prompts, die ein Server bereitstellt, sowie einer bestmöglichen Ableitung von Risikostufe und Datensensibilität.
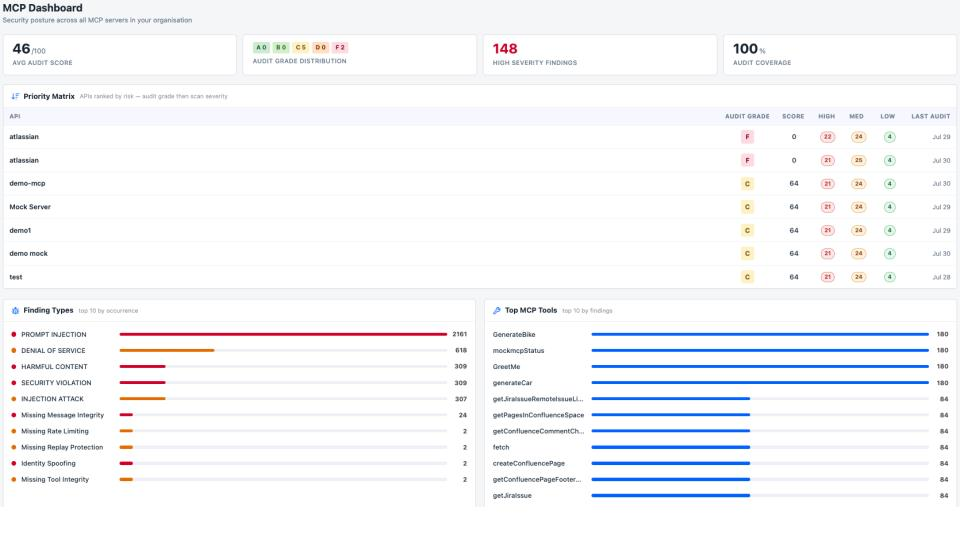
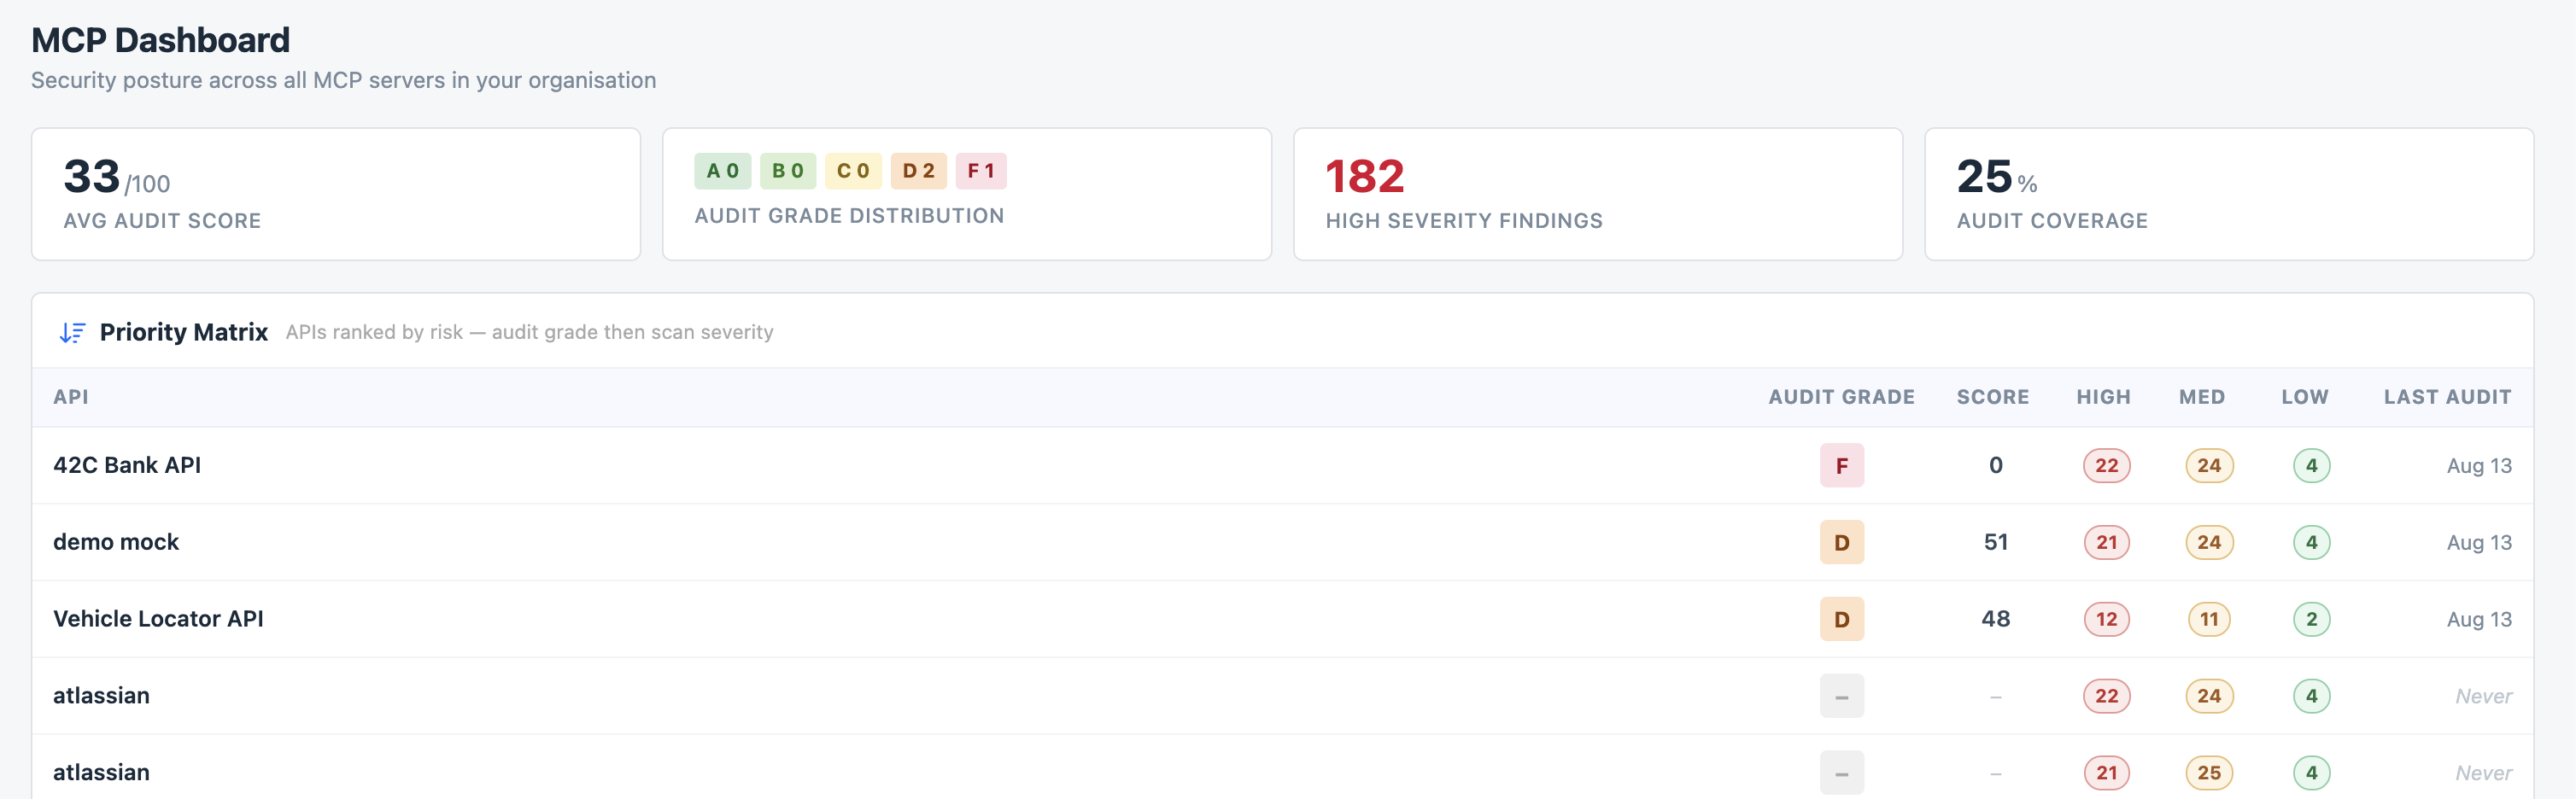
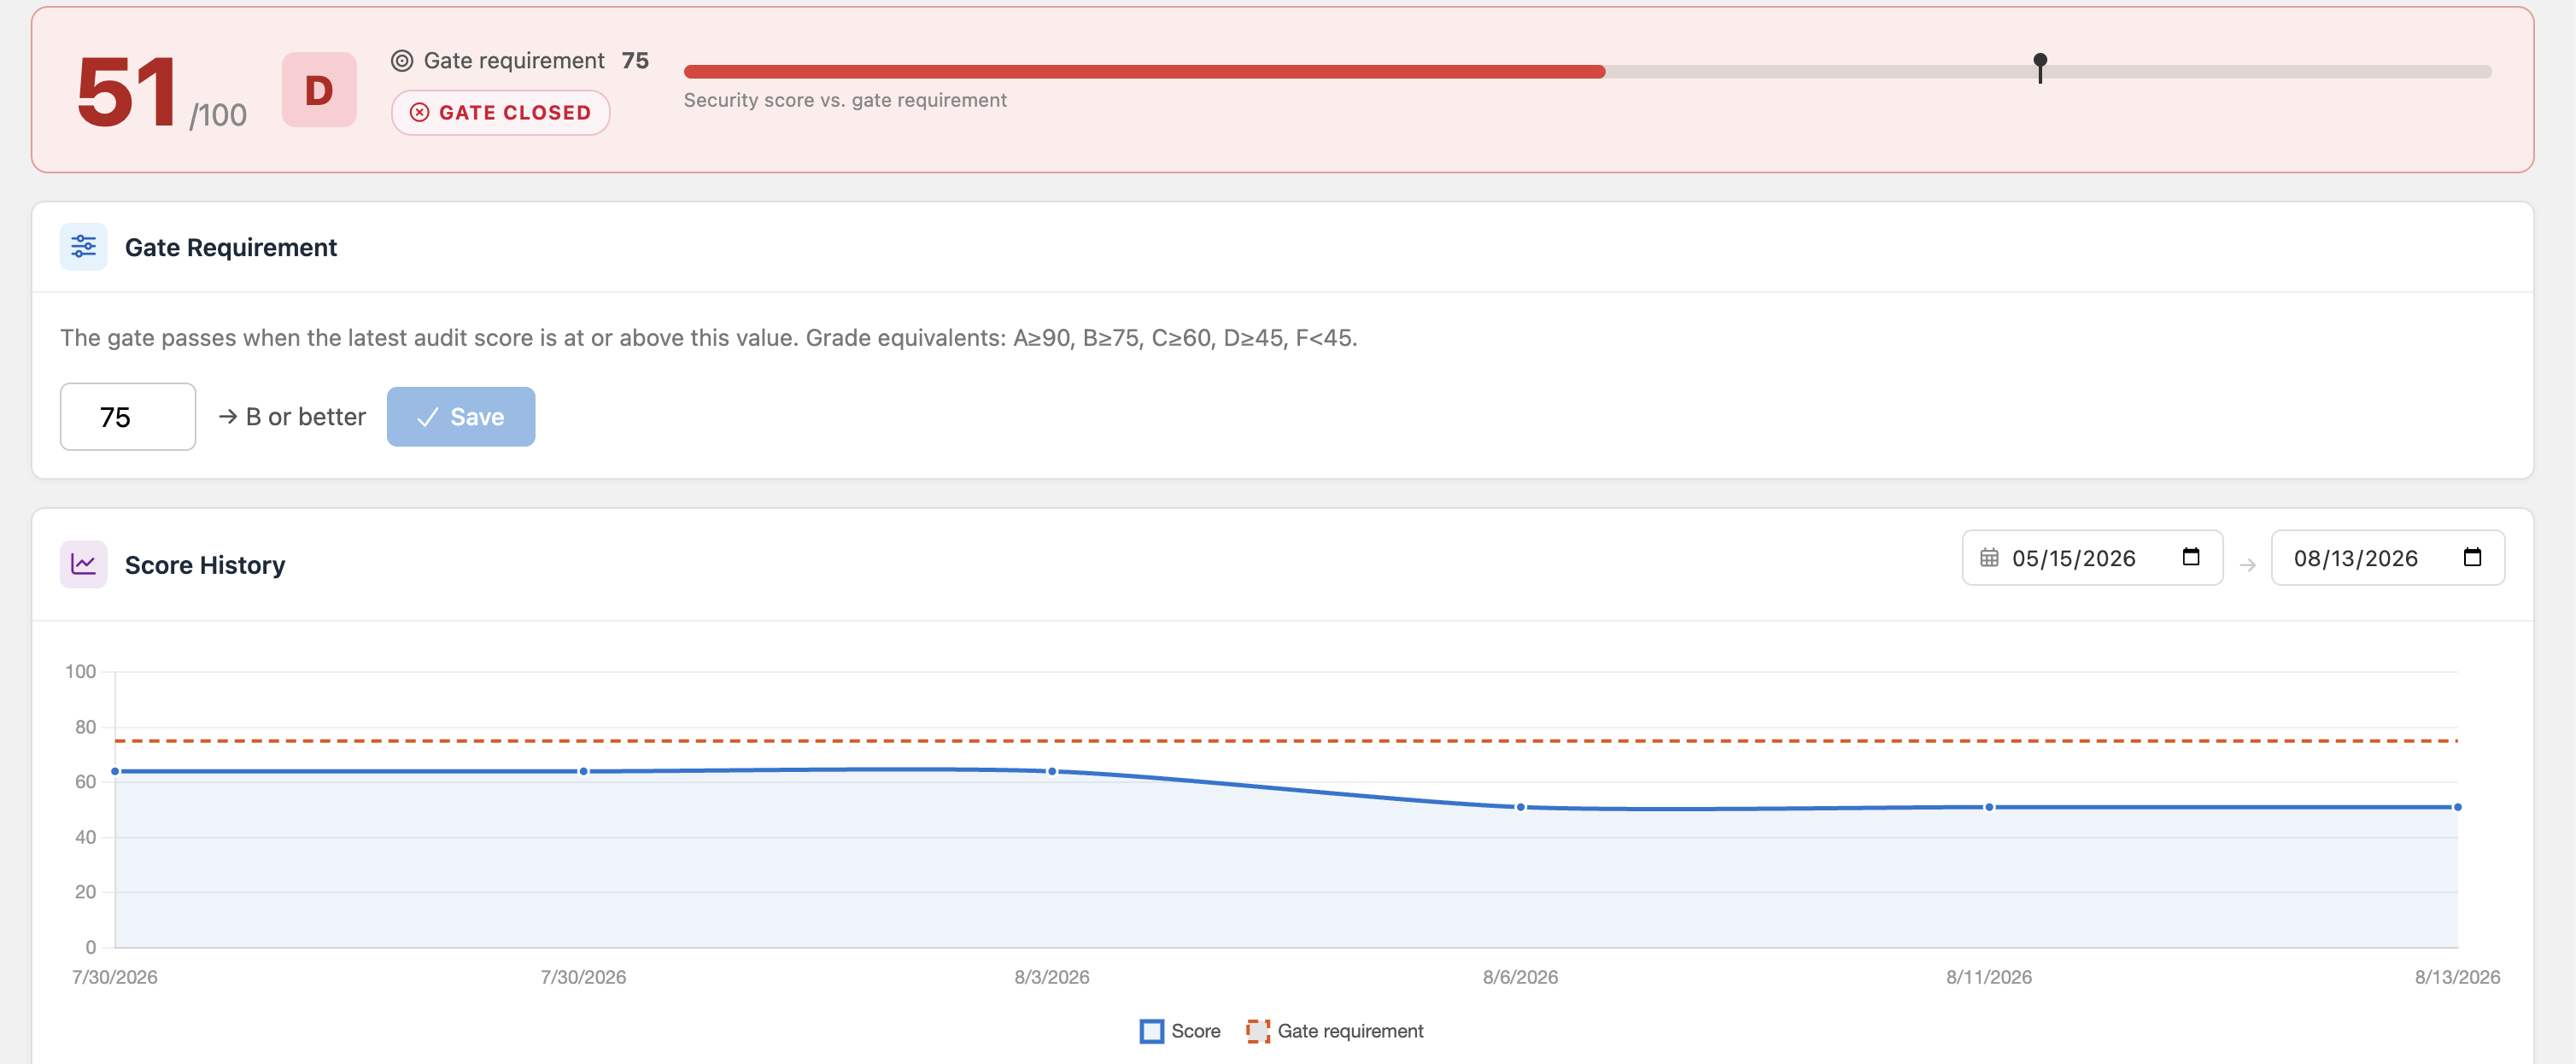
Die deterministische Bewertung erfolgt gegen den Contract und deckt sowohl den Inhalt ab, den ein Agent liest, als auch das Protokoll, das der Server spricht. Sie identifiziert agentenseitige Bedrohungen wie Prompt Injection und Tool Poisoning, zusammen mit strukturellen Prüfungen, die der OWASP MCP Top 10 zugeordnet sind. Jeder Server erhält einen Score, eine Note und Handlungsempfehlungen zu jedem Befund.
Der genehmigte Contract wird fortlaufend durchgesetzt, nicht nur einmalig geprüft. Security Quality Gates blockieren nicht konforme oder abgedriftete Server in CI/CD, und laufende Server werden kontinuierlich erneut getestet, sodass eine nicht autorisierte Änderung zwischen zwei Review-Zyklen erkannt wird — nicht erst beim nächsten Audit.
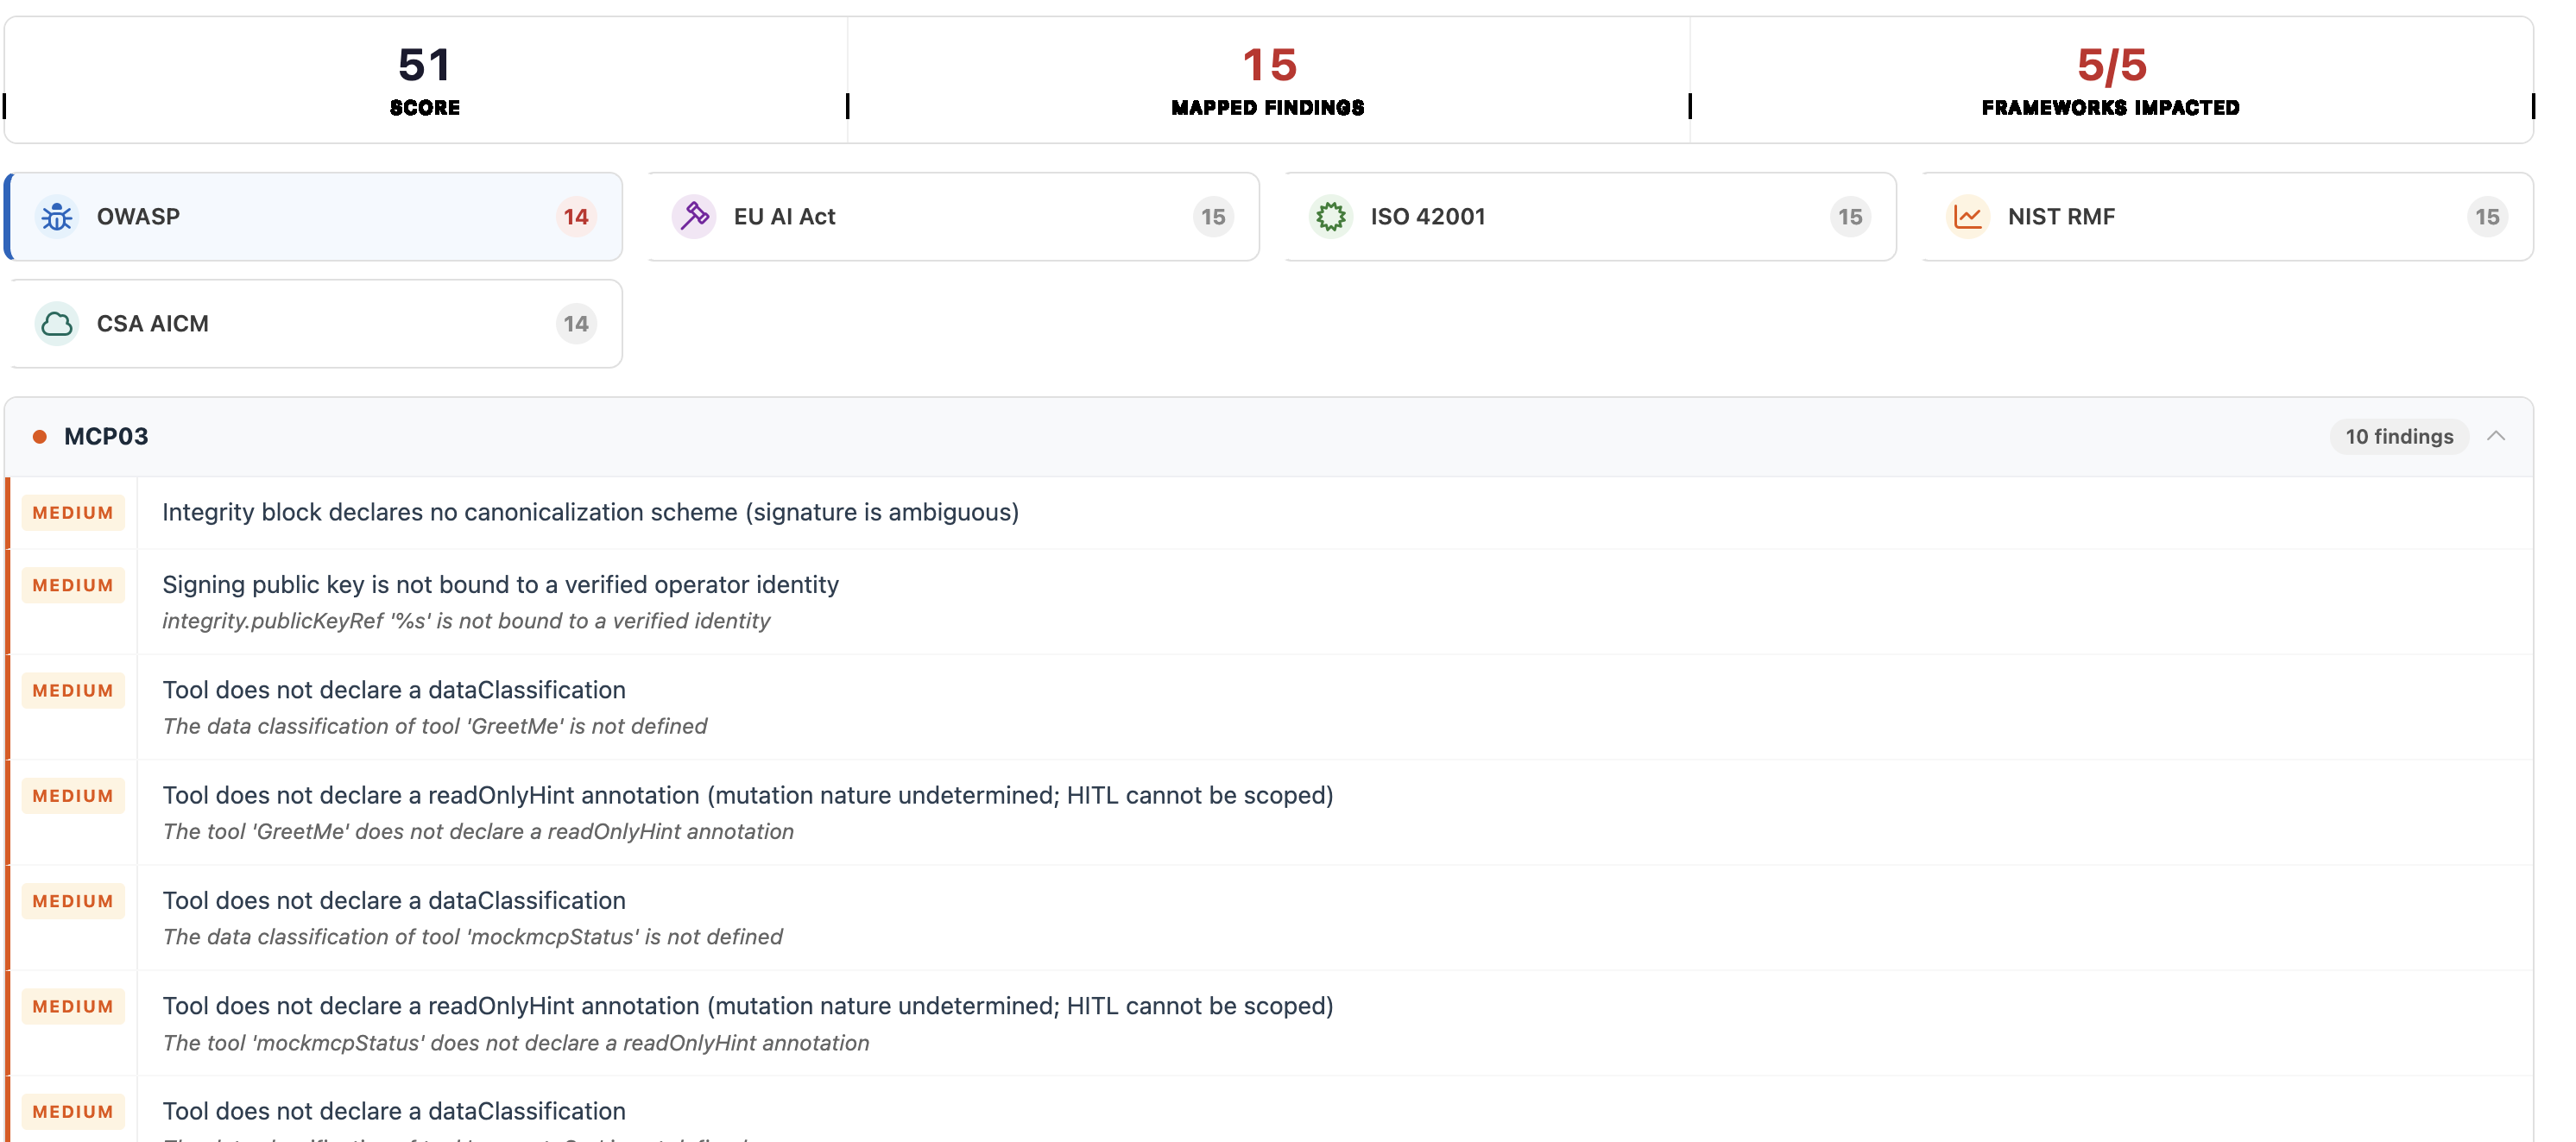
Echtzeit-Compliance-Berichte gegen den NIST AI RMF, die OWASP MCP Top 10, den EU AI Act, ISO/IEC 42001 und die CSA AICM. Jeder Befund wird der Kontrolle zugeordnet, gegen die er verstößt, und der Compliance-Status wird als versionierter Bericht für Auditoren und Regulatoren exportiert.
| Framework | Was die Plattform belegt |
|---|---|
| NIST AI RMF | Die Funktionen Govern, Map, Measure und Manage werden für jede agentenzugängliche Tool-Oberfläche belegt. |
| OWASP MCP Top 10 | Deterministische Abdeckung aller zehn MCP-Schwachstellenklassen. |
| OWASP API Security Top 10 | Abdeckung der REST- und GraphQL-APIs, die diese MCP-Tools aufrufen, über dieselben zugrunde liegenden Engines. |
| EU AI Act | Technische Dokumentation, Protokollierung, menschliche Aufsicht und Risikomanagement-Pflichten für KI-Systeme mit hohem Risiko. |
| ISO/IEC 42001 | Kontrollen des KI-Managementsystems, operationalisiert als maschinell prüfbare Anforderungen. |
| CSA AICM | Domänen der AI Controls Matrix, einschließlich der Kontrollfamilien CCC und GRC, zugeordnet zu konkreten Befunden. |
Ein MCP-Tool ist nur so governierbar wie die API, die es umschließt. Dasselbe contract-gesteuerte Modell, das MCP-Server governiert, reicht bis hinunter in diese Schicht, sodass das Unternehmen nicht mit einer gut governierten Agenten-Schnittstelle dasteht, die auf ungovernierten APIs aufsetzt.
Kontinuierliches Inventar über Repositories, Entwicklerportale, Gateways und Laufzeitprotokolle hinweg, sodass keine API unentdeckt bleibt — einschließlich jener, die ein MCP-Server still umschließt.
Die statische Analyse führt über 300 automatisierte Prüfungen gegen die eigene Definition der API durch, mit Echtzeit-Scoring in der IDE und in CI/CD. Dynamische Tests validieren anschließend den laufenden Dienst gegen diesen Contract mit simuliertem echtem Traffic, zugeordnet zur OWASP API Security Top 10.
Der genehmigte Contract wird zur Durchsetzungsrichtlinie zur Laufzeit. Eine Mikro-Firewall baut direkt aus dem Contract eine Allowlist auf, und alles, was davon abweicht, wird blockiert — mit einem Overhead im Sub-Millisekundenbereich. Ein Positive-Security-Modell, keine einfache Blockliste.
Derselbe Audit-, Scan- und Schutzzyklus, der auf REST-APIs angewendet wird, gilt ebenso für GraphQL-Schemas — mit vollständiger Abdeckung des Introspection-Risikos, Query-Cost-Kontrollen und Federation-Sicherheit.
Der Producer/Consumer-Standard, für den Teams bereits schreiben, wird über die 42Crunch-IDE-Erweiterung, den plattformeigenen Editor von 42Crunch erstellt oder automatisch aus beobachtetem Traffic generiert.
Jeder MCP-Server und die APIs, die er aufruft, werden automatisch gefunden, fortlaufend gegen ihren Contract bewertet und in CI/CD sowie zur Laufzeit an diesen Contract gebunden. Ein Governance-Zyklus, der so lange läuft, wie der Server und seine APIs existieren — keine einmalige Überprüfung.
Inventarisiert automatisch jeden MCP-Server und die APIs, die er aufruft, unternehmensweit.
Bewertet gegen den Contract und die Frameworks, für die die Organisation rechenschaftspflichtig ist.
Gated in CI/CD, blockiert Drift und Non-Compliance — kontinuierlich.
42Crunch governiert jeden MCP-Server, den eine Organisation exponiert, sowie die APIs, die diese Tools erreichen, unter einem einzigen deterministischen Modell.