
42Crunch aide les entreprises à reprendre le contrôle de leur sécurité IA. Découvrez chaque serveur MCP exposé ou utilisé par vos agents IA, sécurisez-le contre les attaques, et prouvez en continu sa conformité aux réglementations IA et aux référentiels de sécurité — dès le premier jour.
Approuvé par les équipes sécurité et ingénierie chez
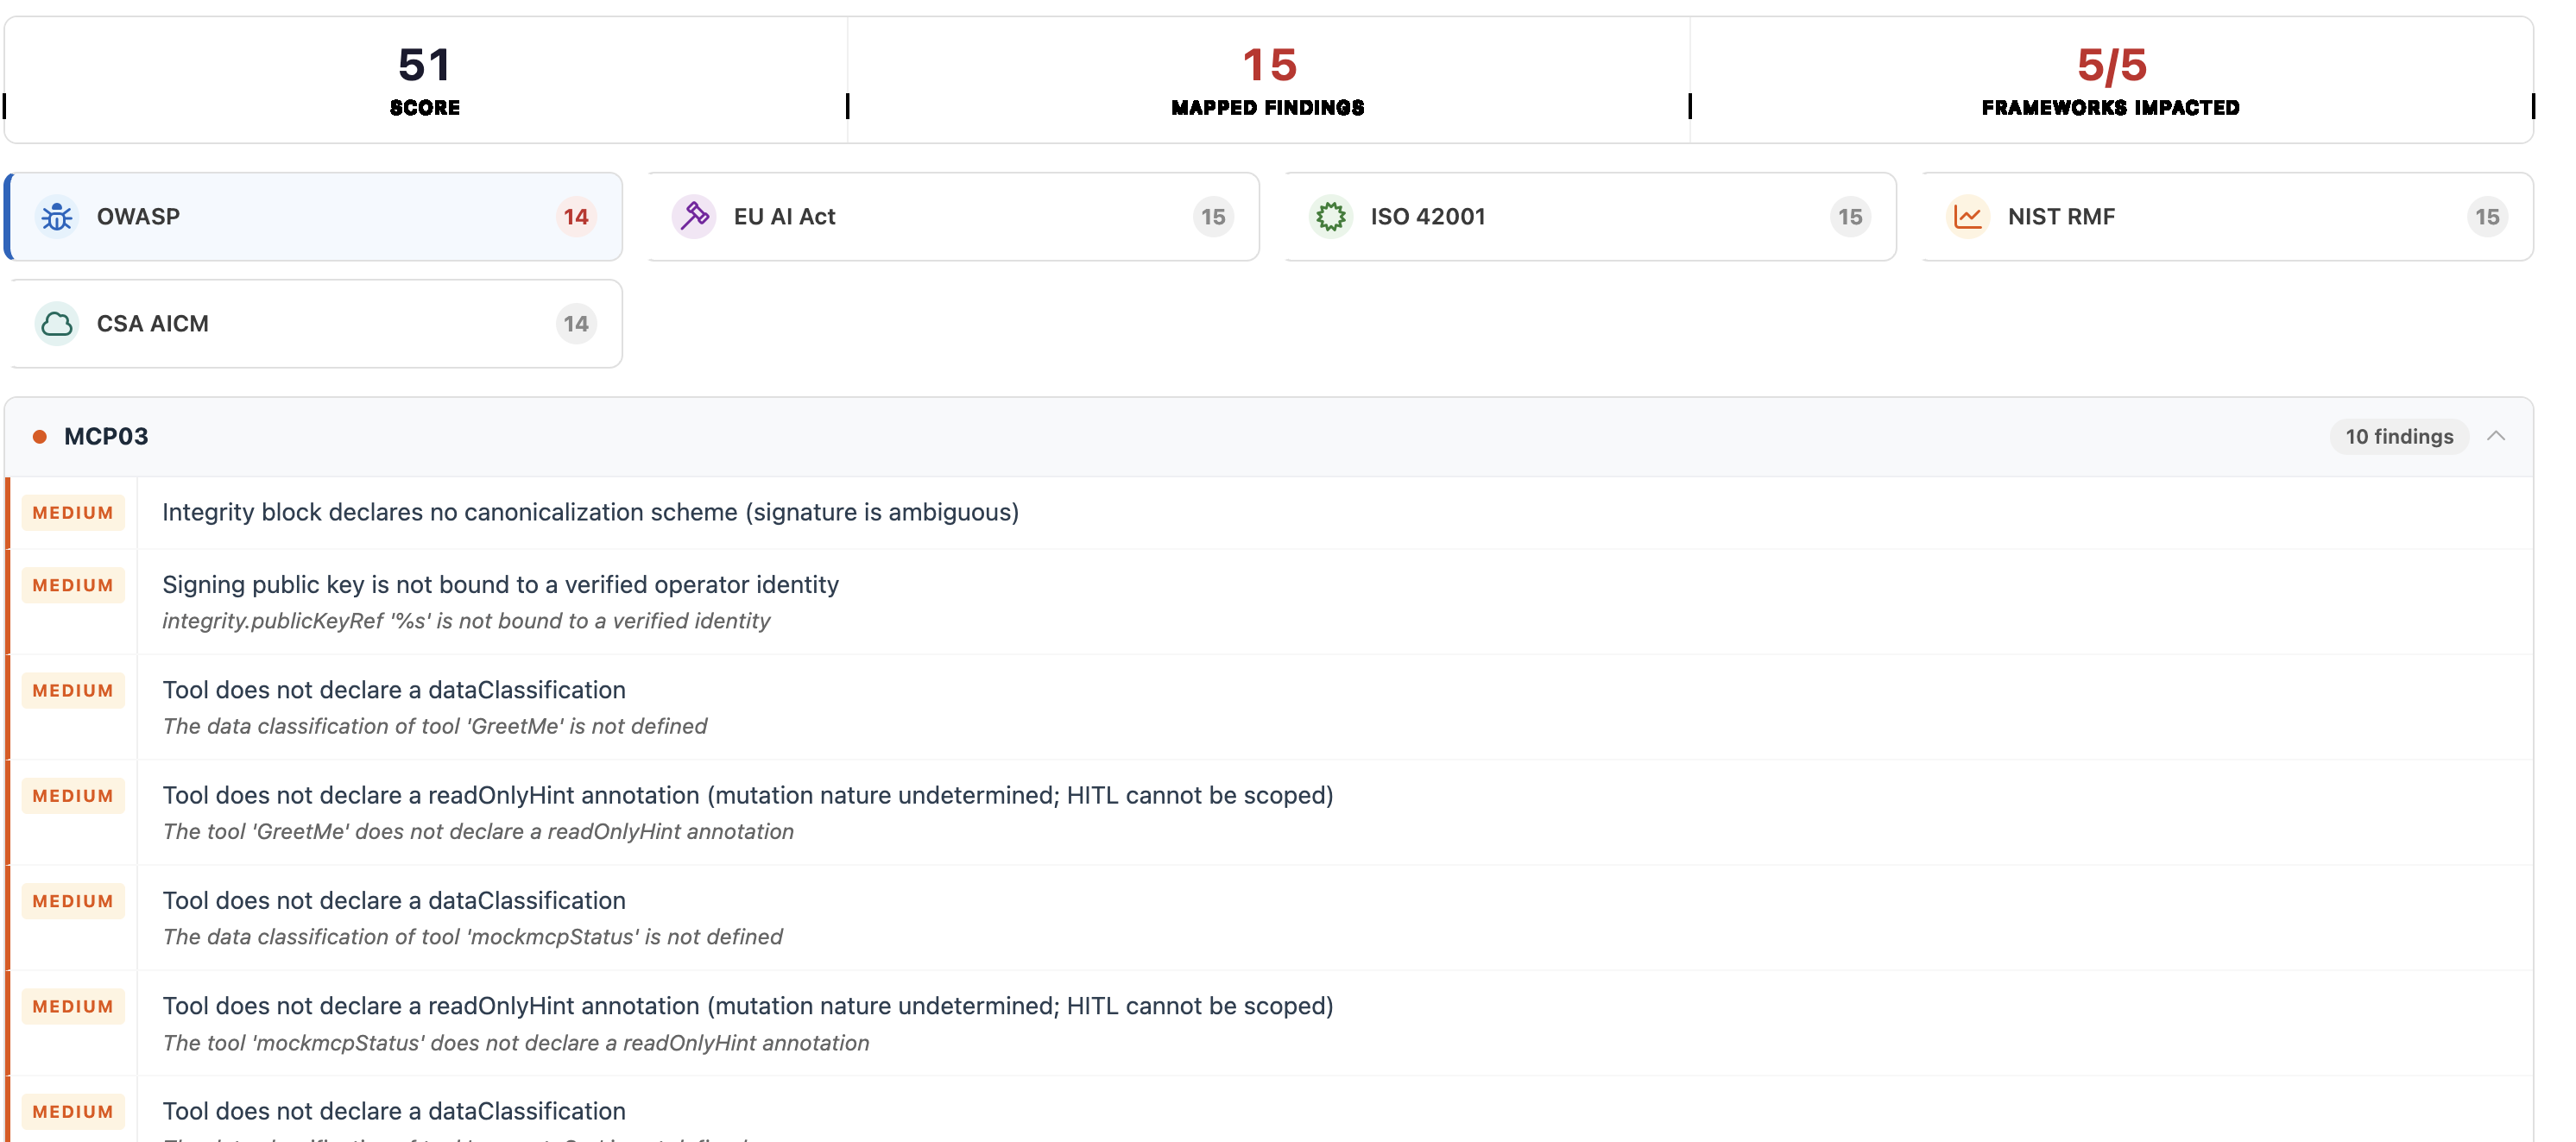
L'EU AI Act, l'ISO 42001, le NIST AI RMF, la CSA AICM et l'OWASP sont tous étiquetés automatiquement, à chaque audit. Une revue de sécurité fait ainsi office de preuve de conformité sans travail supplémentaire.
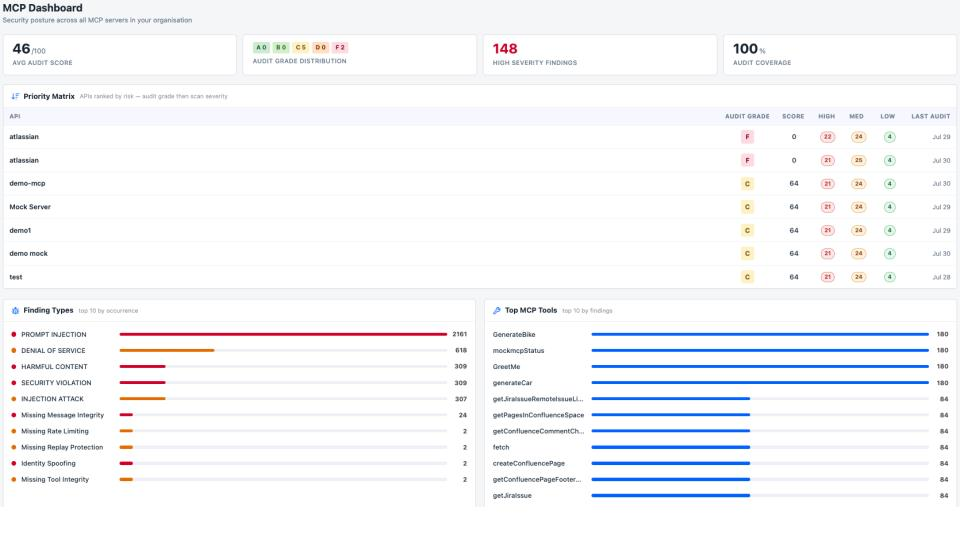
Les agents de codage IA déploient des serveurs MCP plus vite qu'aucun processus d'inventaire manuel ne peut en suivre le rythme. 42Crunch découvre automatiquement chaque serveur MCP de votre organisation, qu'il soit autorisé ou fantôme, audite chacun d'eux, et les classe par risque.
Chaque requête d'un agent IA transite par le serveur MCP avant d'atteindre un système d'entreprise ou l'API sous-jacente. C'est l'endroit unique où la gouvernance de la sécurité côté serveur IA doit se situer et être évaluée en continu, et non échantillonnée ponctuellement. Un outil MCP n'est jamais plus sûr que l'API qu'il encapsule. Le modèle déterministe piloté par contrat de la plateforme 42Crunch s'applique à la fois à la couche MCP et à la couche API, garantissant qu'un serveur MCP bien gouverné ne repose jamais sur des API non gouvernées.
Chaque serveur MCP et chaque API qui le sous-tend reçoit un contrat lisible par machine décrivant sa surface déclarée. La découverte le rédige, les tests le mesurent, le runtime l'applique.
Découvre et inventorie automatiquement chaque serveur ; génère son contrat automatiquement.
Parcourt les registres, passerelles et dépôts pour révéler les serveurs fantômes que les agents appellent déjà, puis lit les outils, ressources et prompts annoncés par chaque serveur et émet un contrat — la surface déclarée à laquelle tout ce qui suit est comparé.
Note chaque serveur par rapport à son contrat et à l'OWASP MCP Top 10.
Note chaque serveur sur sa propre surface déclarée et sur l'OWASP MCP Top 10 — empoisonnement d'outils, injection via les descriptions d'outils, périmètres trop larges, transports non authentifiés. Chaque résultat comporte une gravité, une preuve et un correctif.
Bloque les serveurs non conformes en CI/CD ; détecte en continu les dérives dans les serveurs en production.
Fait échouer le build lorsqu'un serveur s'écarte de son contrat approuvé, puis continue de surveiller celui en production : nouveaux outils, descriptions réécrites et permissions élargies sont détectés dès leur apparition plutôt qu'au prochain audit.
Associe chaque résultat aux contrôles NIST, EU AI Act, ISO 42001 et CSA AICM.
Chaque résultat arrive déjà relié au contrôle auquel il répond, de sorte que la piste d'audit de votre parc IA est un sous-produit du scan plutôt qu'un programme de travail distinct.
Tests statiques et dynamiques par rapport au contrat, associés à l'OWASP API Top 10. Correction automatique du code généré par IA dans l'IDE et les flux de travail agentiques.
Les tests sont générés directement à partir de la définition OpenAPI et exécutés dans le pipeline — autorisation au niveau des objets rompue, authentification rompue, affectation de masse, consommation de ressources non restreinte — chaque résultat étant associé à l'OWASP API Security Top 10. Tout le code généré par IA est corrigé automatiquement par 42Crunch.
Une liste d'autorisation pilotée par le contrat bloque tout ce qui n'est pas déclaré — une surcharge inférieure à la milliseconde.
Un pare-feu à sécurité positive construit à partir du contrat lui-même : chemins inconnus, paramètres superflus, charges utiles malformées et réponses trop bavardes sont rejetés avant d'atteindre le backend, avec une latence inférieure à la milliseconde.
Le même modèle de contrat, une couche plus bas — appliqué à la surface API que l'outil touche réellement.
Survolez — ou touchez — une capacité pour voir quelle couche elle gouverne.
La plateforme unique de sécurité pilotée par contrat de 42Crunch sécurise déjà les API des plus grandes entreprises mondiales. Ce même modèle éprouvé s'étend désormais aux serveurs MCP que les agents IA appellent et exposent. Si vous sécurisez déjà vos API avec 42Crunch, vous avez une longueur d'avance en matière de sécurité IA.
Dix ans de gouvernance des API, désormais étendue aux agents IA.
"Un produit fantastique, une grande tranquillité d'esprit, une équipe de support extraordinaire."
Responsable ingénierie, client grand compte
42Crunch désigné leader global en gestion et sécurité des API.
KuppingerCole Leadership Compass
Reconnu dans la couverture de la sécurité des API par Omdia, TAG Cyber et Gartner.
Couverture analystes de la plateforme de sécurité API
Les linters et les outils DAST vérifient la structure ou le trafic HTTP, mais aucun ne lit la description d'un outil pour détecter une injection de prompt. Les outils de sécurité API en runtime observent le trafic après le déploiement, mais aucun ne propose une approche de sécurité dès la conception au sein de l'IDE et du pipeline CI/CD. Les outils de sécurité spécifiques au MCP n'existent pas encore en tant que catégorie.
| Capacité | 42Crunch | DAST traditionnel | WAF | Passerelle API |
|---|---|---|---|---|
| Analyse des descriptions d'outils / injection de prompt | Oui | Non | Non | Non |
| Contrôles MCP au niveau du protocole (8 vérifications) | Oui | TLS uniquement | TLS uniquement | Partiel |
| Détection de rug-pull / intégrité des outils | Oui | Non | Non | Non |
| Fonctionne hors ligne / en environnement isolé (air-gapped) | Oui | Non | N/A | N/A |
| Couverture OWASP MCP Top 10 | 10 / 10 | 1–2 | 1–2 | 2–3 |
Comment 42Crunch découvre, audite, scanne et protège les serveurs MCP. Découvrez comment cela est mis en correspondance avec l'OWASP MCP Top 10 ainsi qu'avec les lois et référentiels sur l'IA.
Lire la fiche technique →Les API sont désormais la principale interface que les systèmes d'IA utilisent pour accéder aux données métier. Ce qu'il faut rechercher dans des outils de test conçus pour cette réalité.
Lire le guide →Données sur les vulnérabilités et les erreurs d'implémentation collectées auprès de la base installée de la plateforme.
Lire le rapport →La découverte fonctionne de l'extérieur vers l'intérieur, en s'appuyant sur l'infrastructure et la surface réseau que votre organisation contrôle déjà, plutôt que de dépendre des déclarations des équipes — ainsi, un serveur mis en place sans ticket ni revue de sécurité apparaît quand même dans l'inventaire.
Oui — découverte et audit s'exécutent en un seul mouvement. Un serveur nouvellement trouvé est noté selon la même base déterministe que tous les autres serveurs du parc, ce qui permet de suivre la couverture d'audit comme un pourcentage mesurable plutôt qu'une estimation approximative.
C'est la découverte qui alimente le tableau de bord MCP en premier lieu — le score d'audit moyen, la répartition des notes et la matrice de priorité que vous y voyez sont construits à partir de chaque serveur trouvé et audité par la découverte.
NIST AI RMF (États-Unis), l'EU AI Act (Union européenne), l'ISO/IEC 42001 (norme internationale de système de management), l'OWASP MCP Top 10 (référence de sécurité mondiale), et la CSA AI Controls Matrix (mondiale, axée cloud). Chacun est documenté en continu, et non reconstitué à partir de documents au moment de l'audit.
Oui — chaque audit et chaque scan vérifient un serveur par rapport à tous les référentiels applicables simultanément ; ainsi, un serveur desservant des utilisateurs aux États-Unis et dans l'UE reçoit des résultats NIST AI RMF et EU AI Act côte à côte, dans le même rapport.
De manière déterministe, contrôle par contrôle, à chaque audit et chaque scan. Le même serveur MCP évalué deux fois renvoie le même score et les mêmes résultats — rien n'est estimé par un modèle de langage ni reconstitué a posteriori à partir de documents de politique.
Oui, pour les menaces liées au contenu et aux agents — l'injection de prompt, l'empoisonnement d'outils, l'exfiltration de données et le masquage d'outils sont analysés automatiquement, avec gravité et recommandations de correction. Les contrôles structurels du contrat (schémas d'authentification, exhaustivité des autorisations) sont encore en conception et ne sont pas encore notés.
Non — il suffit de pointer le scanner vers l'URL d'un serveur actif : il découvre automatiquement les outils, ressources et prompts, et génère le contrat pour vous.
Un seuil de score minimal unique par API (75 par défaut, note B). Le verrouillage par référentiel de conformité (EU AI Act, NIST, ISO 42001) est sur la feuille de route, mais n'est pas encore une fonctionnalité sélectionnable.
API Audit est statique — il teste le contrat OpenAPI lui-même, avant même qu'une implémentation existe. API Scan est dynamique — il teste l'API en cours d'exécution avec un trafic simulé, en vérifiant que l'implémentation se comporte réellement comme le contrat le prévoit.
Non — il est conçu spécifiquement pour la couche API, que les outils SAST/DAST génériques ne sont pas conçus pour comprendre. La plupart des équipes utilisent les deux : des outils AppSec généraux pour l'ensemble du code, et 42Crunch pour le niveau de détail spécifique au contrat OpenAPI que les outils génériques ne détectent pas.
En testant le contrat lui-même — avant même le début de l'implémentation — plutôt qu'en attendant qu'un service soit en fonctionnement pour le scanner. Une vulnérabilité détectée dans la définition OpenAPI dès la conception coûte nettement moins cher à corriger que le même problème détecté en production.