
Les agents de codage IA déploient des serveurs MCP plus vite qu'aucun processus d'inventaire manuel ne peut en suivre le rythme. 42Crunch découvre automatiquement chaque serveur MCP de votre organisation — autorisé ou shadow — audite chacun d'eux, et le classe par niveau de risque.
N'importe quelle équipe disposant d'un agent de codage IA peut déployer un serveur MCP en quelques minutes — sans ticket, sans revue, sans validation de la sécurité. Multipliez cela par chaque dépôt, chaque projet parallèle, chaque preuve de concept, et la plupart des organisations se retrouvent avec une empreinte MCP qu'aucune équipe ne peut décrire dans son intégralité. Impossible de définir une Security Quality Gate sur un serveur dont personne ne vous a parlé. La découverte est l'étape qui précède la gouvernance, pas une option facultative qui s'y ajoute.
Trois choses qu'un tableur ne peut pas faire.
Chaque serveur MCP est trouvé et catalogué sans que quiconque ait à l'enregistrer — pas de formulaire d'intégration, pas de convention de balisage à faire respecter, aucun serveur oublié de la liste parce qu'une équipe a omis d'en informer la sécurité.
Chaque serveur découvert est audité et noté immédiatement, puis classé selon la note d'audit et la sévérité des résultats — la matrice de priorité vous indique ainsi quel serveur examiner en premier, pas seulement ce qui existe.
La couverture d'audit est un chiffre, pas une impression — suivez le pourcentage de votre parc MCP découvert qui a réellement été évalué, et comblez délibérément l'écart jusqu'à 100 % plutôt que d'espérer que rien n'a été oublié.
Le MCP Dashboard regroupe chaque serveur découvert dans une vue unique : score d'audit moyen sur l'ensemble du parc, répartition des notes d'audit, nombre de résultats à sévérité élevée, et couverture d'audit — puis une Matrice de priorité classe chaque serveur selon sa note d'audit et la sévérité du scan, de sorte que le serveur le moins bien gouverné de votre organisation apparaisse toujours en tête, et non enfoui dans une liste triée par nom.
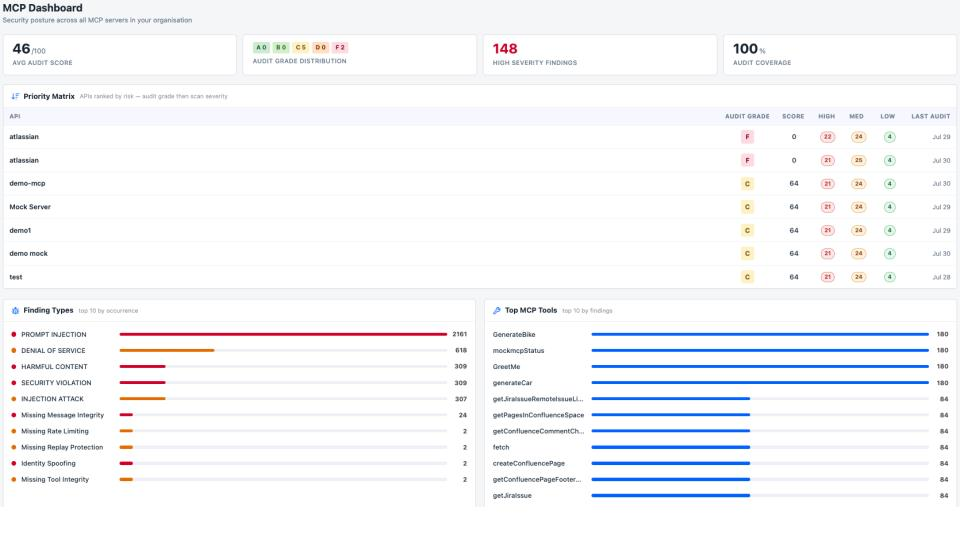
La découverte ne se limite pas à savoir qu'un serveur existe. Chaque audit alimente deux vues à l'échelle de l'organisation : les types de résultats les plus fréquents sur l'ensemble des serveurs — prompt injection, déni de service, contenu nuisible, et le reste de l'OWASP MCP Top 10 — ainsi que les outils MCP spécifiques générant le plus de résultats, afin que la remédiation puisse commencer par l'outil causant le plus de dommages sur l'ensemble du parc, et non par le ticket le plus bruyant.
Pas d'outil séparé, pas de processus séparé — la découverte ne fait qu'amorcer la boucle.
Chaque serveur MCP de l'organisation est trouvé automatiquement.
Chaque serveur découvert est évalué par rapport à la même base de référence déterministe.
La Matrice de priorité classe chaque serveur selon sa note d'audit et sa sévérité.
Les serveurs classés passent directement aux seuils SQG et aux contrôles CI/CD.
Les résultats de chaque serveur découvert sont automatiquement associés à l'OWASP, à l'EU AI Act, à l'ISO 42001, au NIST AI RMF et au CSA AICM — de sorte que la question « combien de serveurs MCP avons-nous, et sont-ils conformes ? » obtienne une vraie réponse plutôt qu'un haussement d'épaules. Voir Conformité réglementaire IA pour savoir comment cette correspondance fonctionne selon les zones géographiques.
La découverte fonctionne de l'extérieur vers l'intérieur, à partir de l'infrastructure et de la surface réseau que votre organisation contrôle déjà, plutôt que de s'appuyer sur une auto-déclaration des équipes — ainsi, un serveur mis en place sans ticket ni revue de sécurité apparaît quand même dans l'inventaire.
Oui — la découverte et l'audit s'exécutent d'un seul mouvement. Un serveur nouvellement trouvé est noté par rapport à la même base de référence déterministe que tous les autres serveurs du parc, ce qui fait de la couverture d'audit un pourcentage mesurable plutôt qu'une estimation approximative.
La découverte et l'audit se produisent immédiatement ; la gouvernance — définir un seuil de Security Quality Gate et le relier au CI/CD — est une étape délibérée que votre équipe entreprend une fois le propriétaire du serveur et son niveau de risque connus. Voir Évaluation de la posture de sécurité IA pour savoir comment ce seuil est défini et appliqué.
Un tableur ne contient que ce que quelqu'un a pensé à y ajouter. La découverte trouve les serveurs, que quelqu'un en ait informé la sécurité ou non, et chaque entrée arrive déjà notée et classée par risque — pas seulement un nom et une URL.
Oui. Les serveurs sont suivis par environnement, de sorte qu'une preuve de concept en dev et son équivalent en production soient tous deux visibles et puissent porter des seuils de Security Quality Gate différents, adaptés à leur risque.
C'est la découverte qui alimente le MCP Dashboard depuis le départ — le score d'audit moyen, la répartition des notes et la Matrice de priorité que vous y voyez sont construits à partir de chaque serveur que la découverte a trouvé et audité.
Pointez 42Crunch vers votre organisation et obtenez en retour un inventaire complet, classé par risque. Aucun agent, aucun déploiement, aucun engagement requis.