
Conformité et application de la sécurité en temps réel pour l'entreprise agentique.
À mesure que les agents IA prennent en charge un travail plus autonome au sein de l'entreprise, MCP est devenu la voie par défaut pour accéder aux outils, aux données et aux systèmes — qui constituent, pour la plupart des organisations, les angles morts par défaut. Il n'existe aucun moyen cohérent de savoir ce qui est exposé à un agent, si c'est sûr, ou si les contrôles en place résisteraient à la question d'un régulateur ou d'un auditeur.
L'essentiel de ce qu'un outil MCP fait réellement, il le fait en appelant une API sous-jacente. Chaque serveur MCP qu'une entreprise expose à des agents expose aussi, discrètement, les API qui se trouvent derrière lui. Gouverner la surface exposée à l'agent sans gouverner ce qu'elle atteint ne fait que la moitié du travail.
Chaque requête d'un agent IA passe par le serveur MCP avant d'atteindre un système d'entreprise ou l'API qui se trouve derrière. C'est le point unique où la gouvernance doit s'exercer et être évaluée en continu, et non échantillonnée une seule fois. Un outil MCP n'est jamais plus sûr que l'API qu'il encapsule. Le modèle déterministe piloté par le contrat de la plateforme 42Crunch s'applique à la fois à la couche MCP et à la couche API, garantissant qu'un serveur MCP bien gouverné ne repose jamais sur des API non gouvernées.
Chaque serveur MCP et chaque API qui se trouve derrière reçoit un contrat lisible par machine de sa surface déclarée. La découverte le rédige, les tests le mesurent, le runtime l'applique.
Découvre et inventorie automatiquement chaque serveur ; génère son contrat automatiquement.
Passe au crible les registres, passerelles et dépôts pour révéler les serveurs fantômes que les agents appellent déjà, puis lit les outils, ressources et prompts annoncés par chaque serveur et émet un contrat — la surface déclarée par rapport à laquelle tout ce qui suit est mesuré.
Note chaque serveur par rapport à son contrat et à l'OWASP MCP Top 10.
Note chaque serveur sur sa propre surface déclarée et sur l'OWASP MCP Top 10 — tool poisoning, injection via les descriptions d'outils, scopes trop larges, transports non authentifiés. Chaque résultat comporte une sévérité, une preuve et le correctif.
Bloque les serveurs non conformes en CI/CD ; détecte en continu la dérive des serveurs en production.
Fait échouer le build lorsqu'un serveur s'écarte de son contrat approuvé, puis continue de surveiller celui en production : les nouveaux outils, les descriptions réécrites et les permissions élargies sont détectés dès leur apparition, plutôt qu'au prochain audit.
Met en correspondance chaque résultat avec les contrôles NIST, EU AI Act, ISO 42001 et CSA AICM.
Chaque résultat arrive déjà rattaché au contrôle auquel il répond, si bien que la piste d'audit de votre parc IA devient un sous-produit du scan plutôt qu'un programme de travail distinct.
Tests statiques et dynamiques par rapport au contrat, mis en correspondance avec l'OWASP API Top 10. Correction automatique du code généré par IA dans l'IDE et le workflow agentique.
Les tests sont générés directement à partir de la définition OpenAPI et exécutés dans le pipeline — autorisation au niveau objet défaillante, authentification défaillante, mass assignment, consommation de ressources non restreinte — chaque résultat étant mis en correspondance avec l'OWASP API Security Top 10. Tout le code généré par IA est corrigé automatiquement par 42Crunch.
Une liste d'autorisation pilotée par le contrat bloque tout ce qui n'est pas déclaré — latence inférieure à la milliseconde.
Un pare-feu à sécurité positive assemblé à partir du contrat lui-même : chemins inconnus, paramètres superflus, payloads malformés et réponses trop bavardes sont rejetés avant d'atteindre le backend, avec une latence inférieure à la milliseconde.
Le même modèle de contrat, une couche plus bas — appliqué à la surface API que l'outil touche réellement.
Survolez — ou touchez — une capacité pour voir quelle couche elle gouverne.
Un contrat lisible par machine déclare comment un serveur MCP est censé se comporter ; quels outils il expose ; quelles données ils touchent et ce qui est autorisé. Ce MCP contract devient la source de vérité unique pour la découverte, la notation et l'application. L'évaluation est déterministe de bout en bout : le même serveur évalué deux fois renvoie le même score, les mêmes résultats et le même verdict, ce qui permet d'utiliser le résultat comme preuve d'audit plutôt que comme un instantané de tableau de bord.
En savoir plus →Découverte continue et sans intervention des serveurs MCP à l'échelle de l'entreprise. À mesure que les serveurs sont détectés, la plateforme génère automatiquement un contrat initial pour chacun, avec un inventaire de chaque outil, ressource et prompt exposé par le serveur, ainsi qu'une inférence au mieux du niveau de risque et de la sensibilité des données.
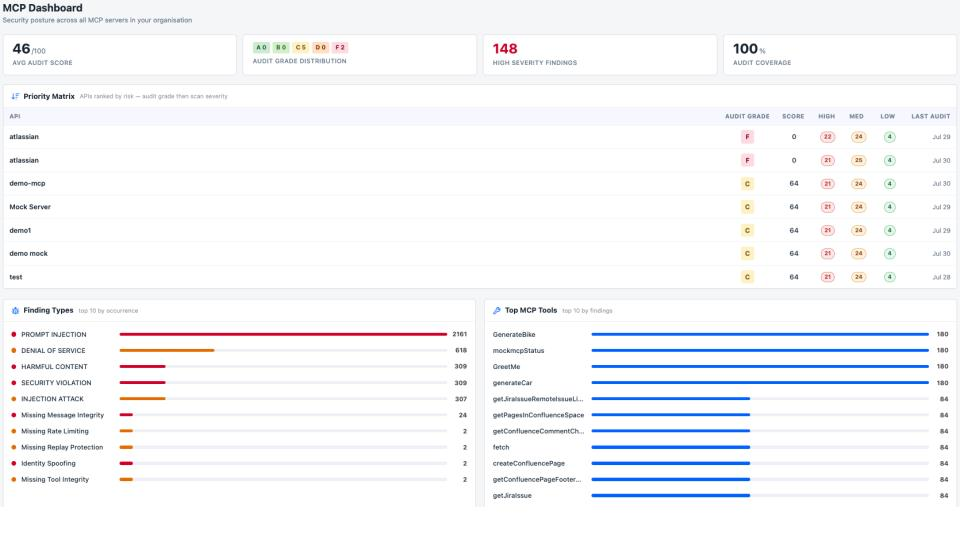
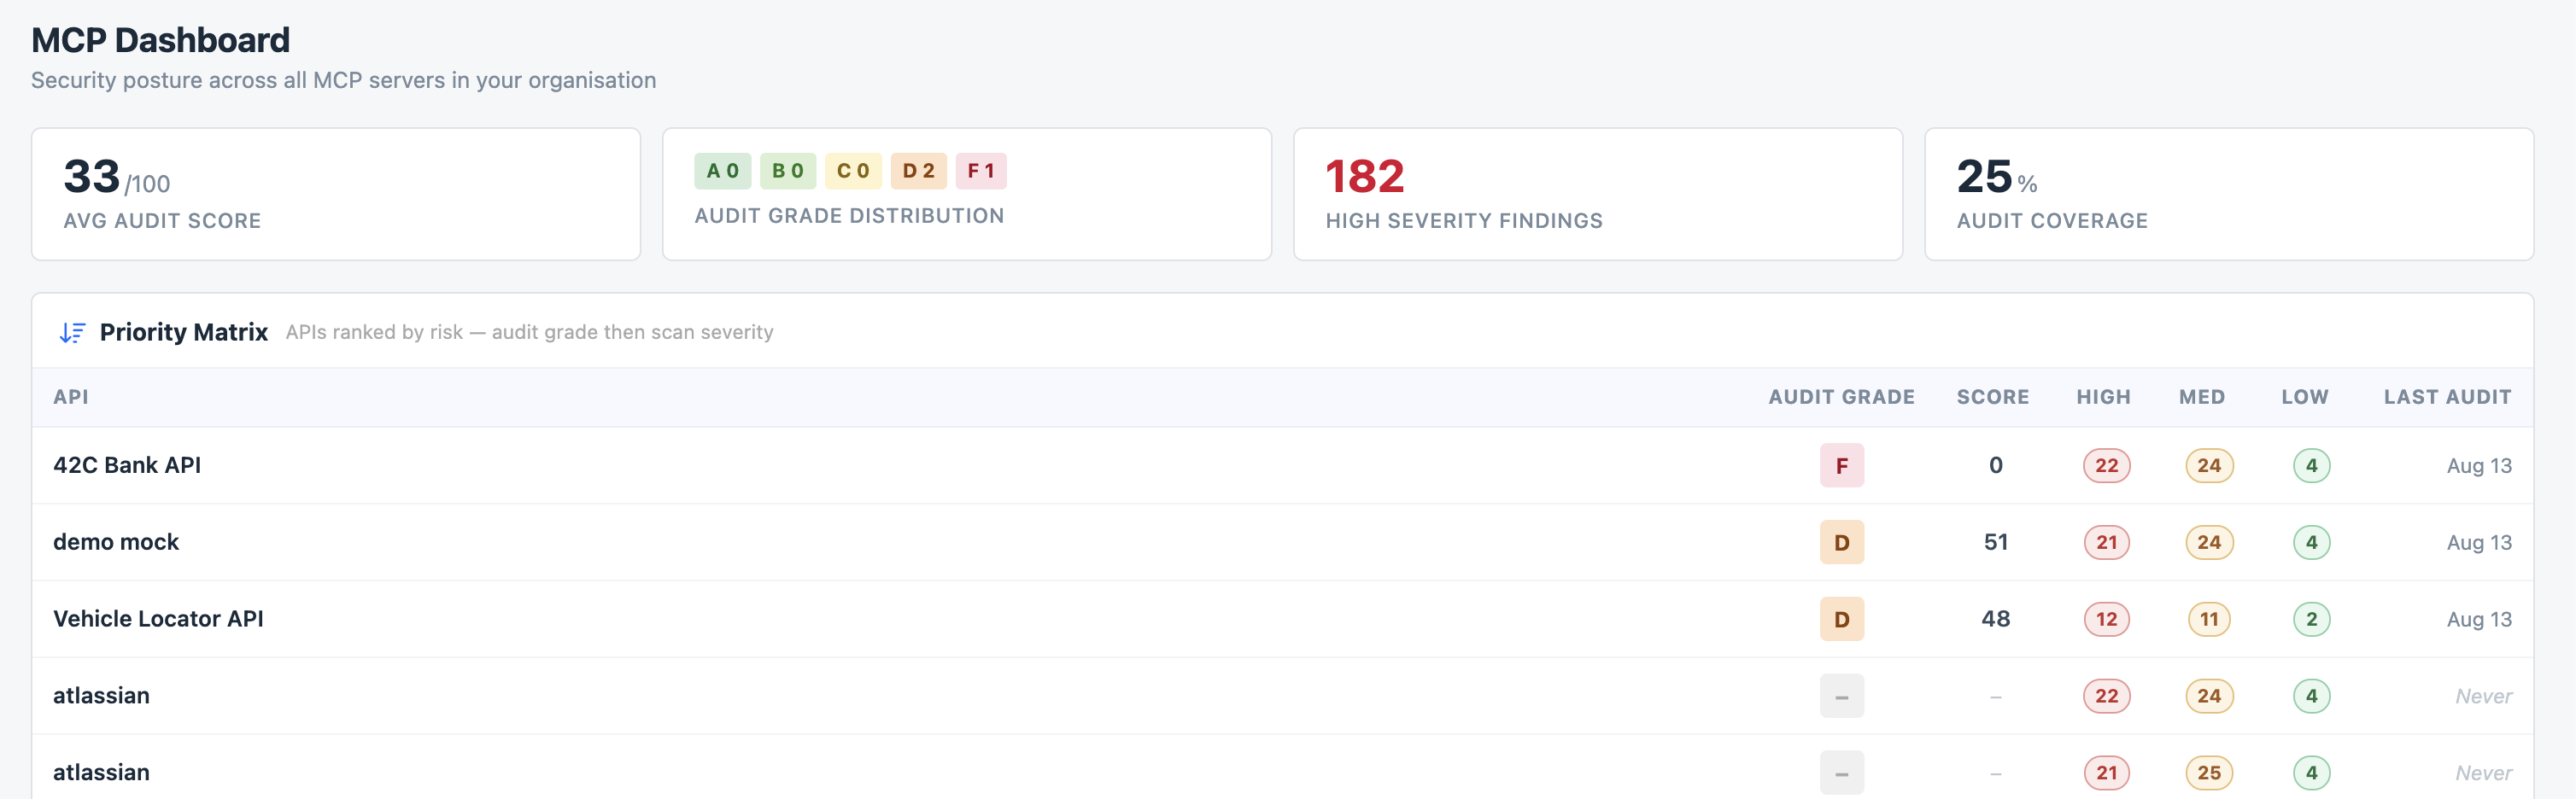
L'évaluation déterministe est effectuée par rapport au contrat, couvrant à la fois le contenu qu'un agent va lire et le protocole que parle le serveur. Elle identifie les menaces visant l'agent, comme le prompt injection et le tool poisoning, ainsi que des contrôles structurels mis en correspondance avec l'OWASP MCP Top 10. Chaque serveur reçoit un score, une note, et des recommandations de correction pour chaque résultat.
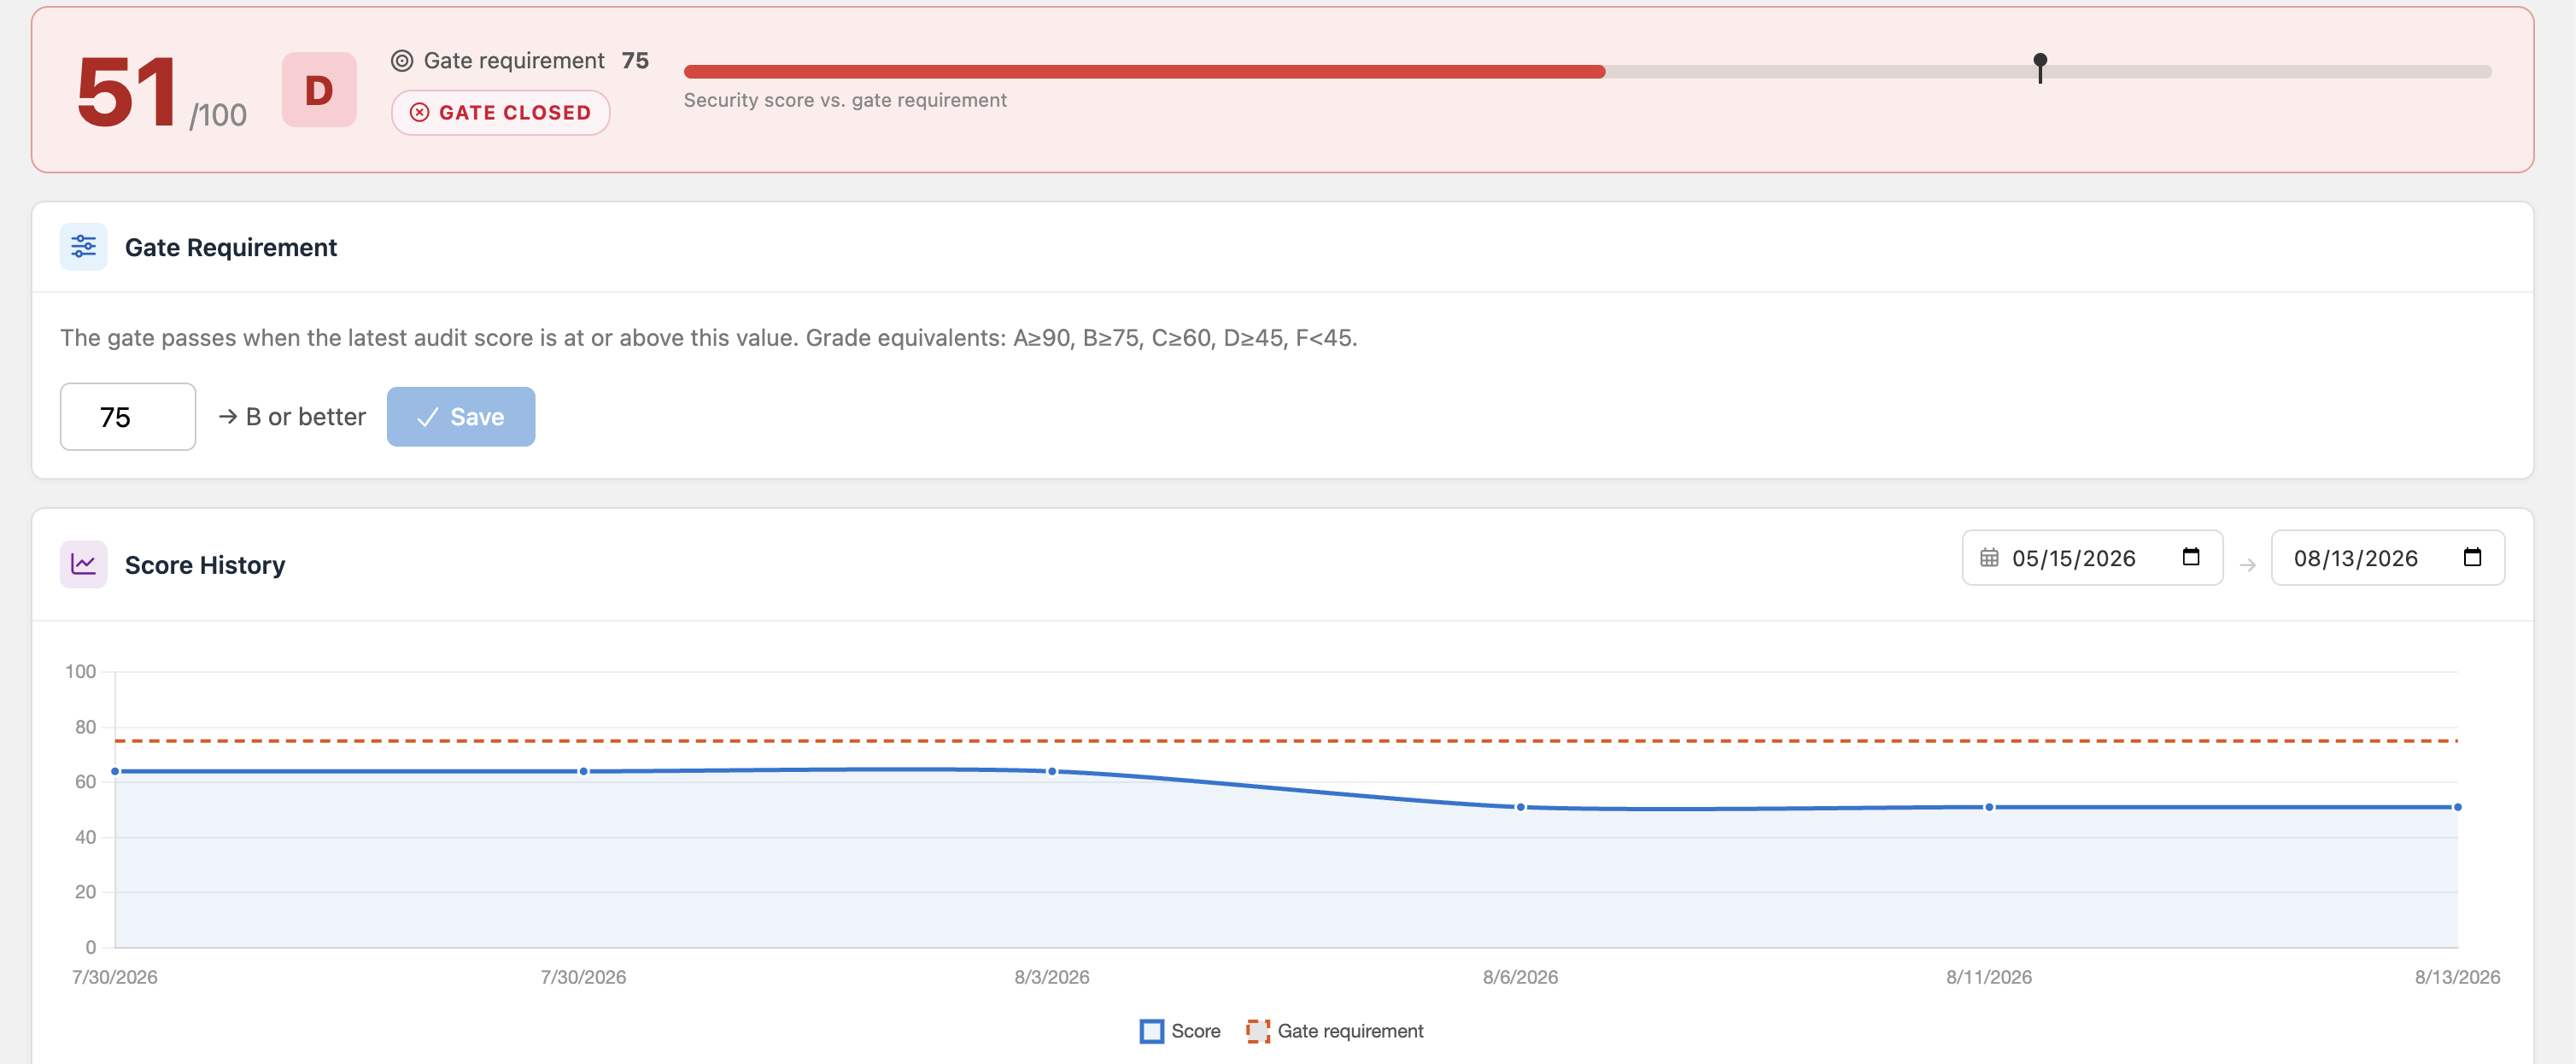
Le contrat approuvé est appliqué en continu, et non simplement vérifié une fois. Les Security Quality Gates bloquent les serveurs non conformes ou ayant dérivé en CI/CD, et les serveurs en production sont retestés en continu, de sorte qu'un changement non autorisé est détecté entre deux cycles de revue, et non lors du prochain audit.
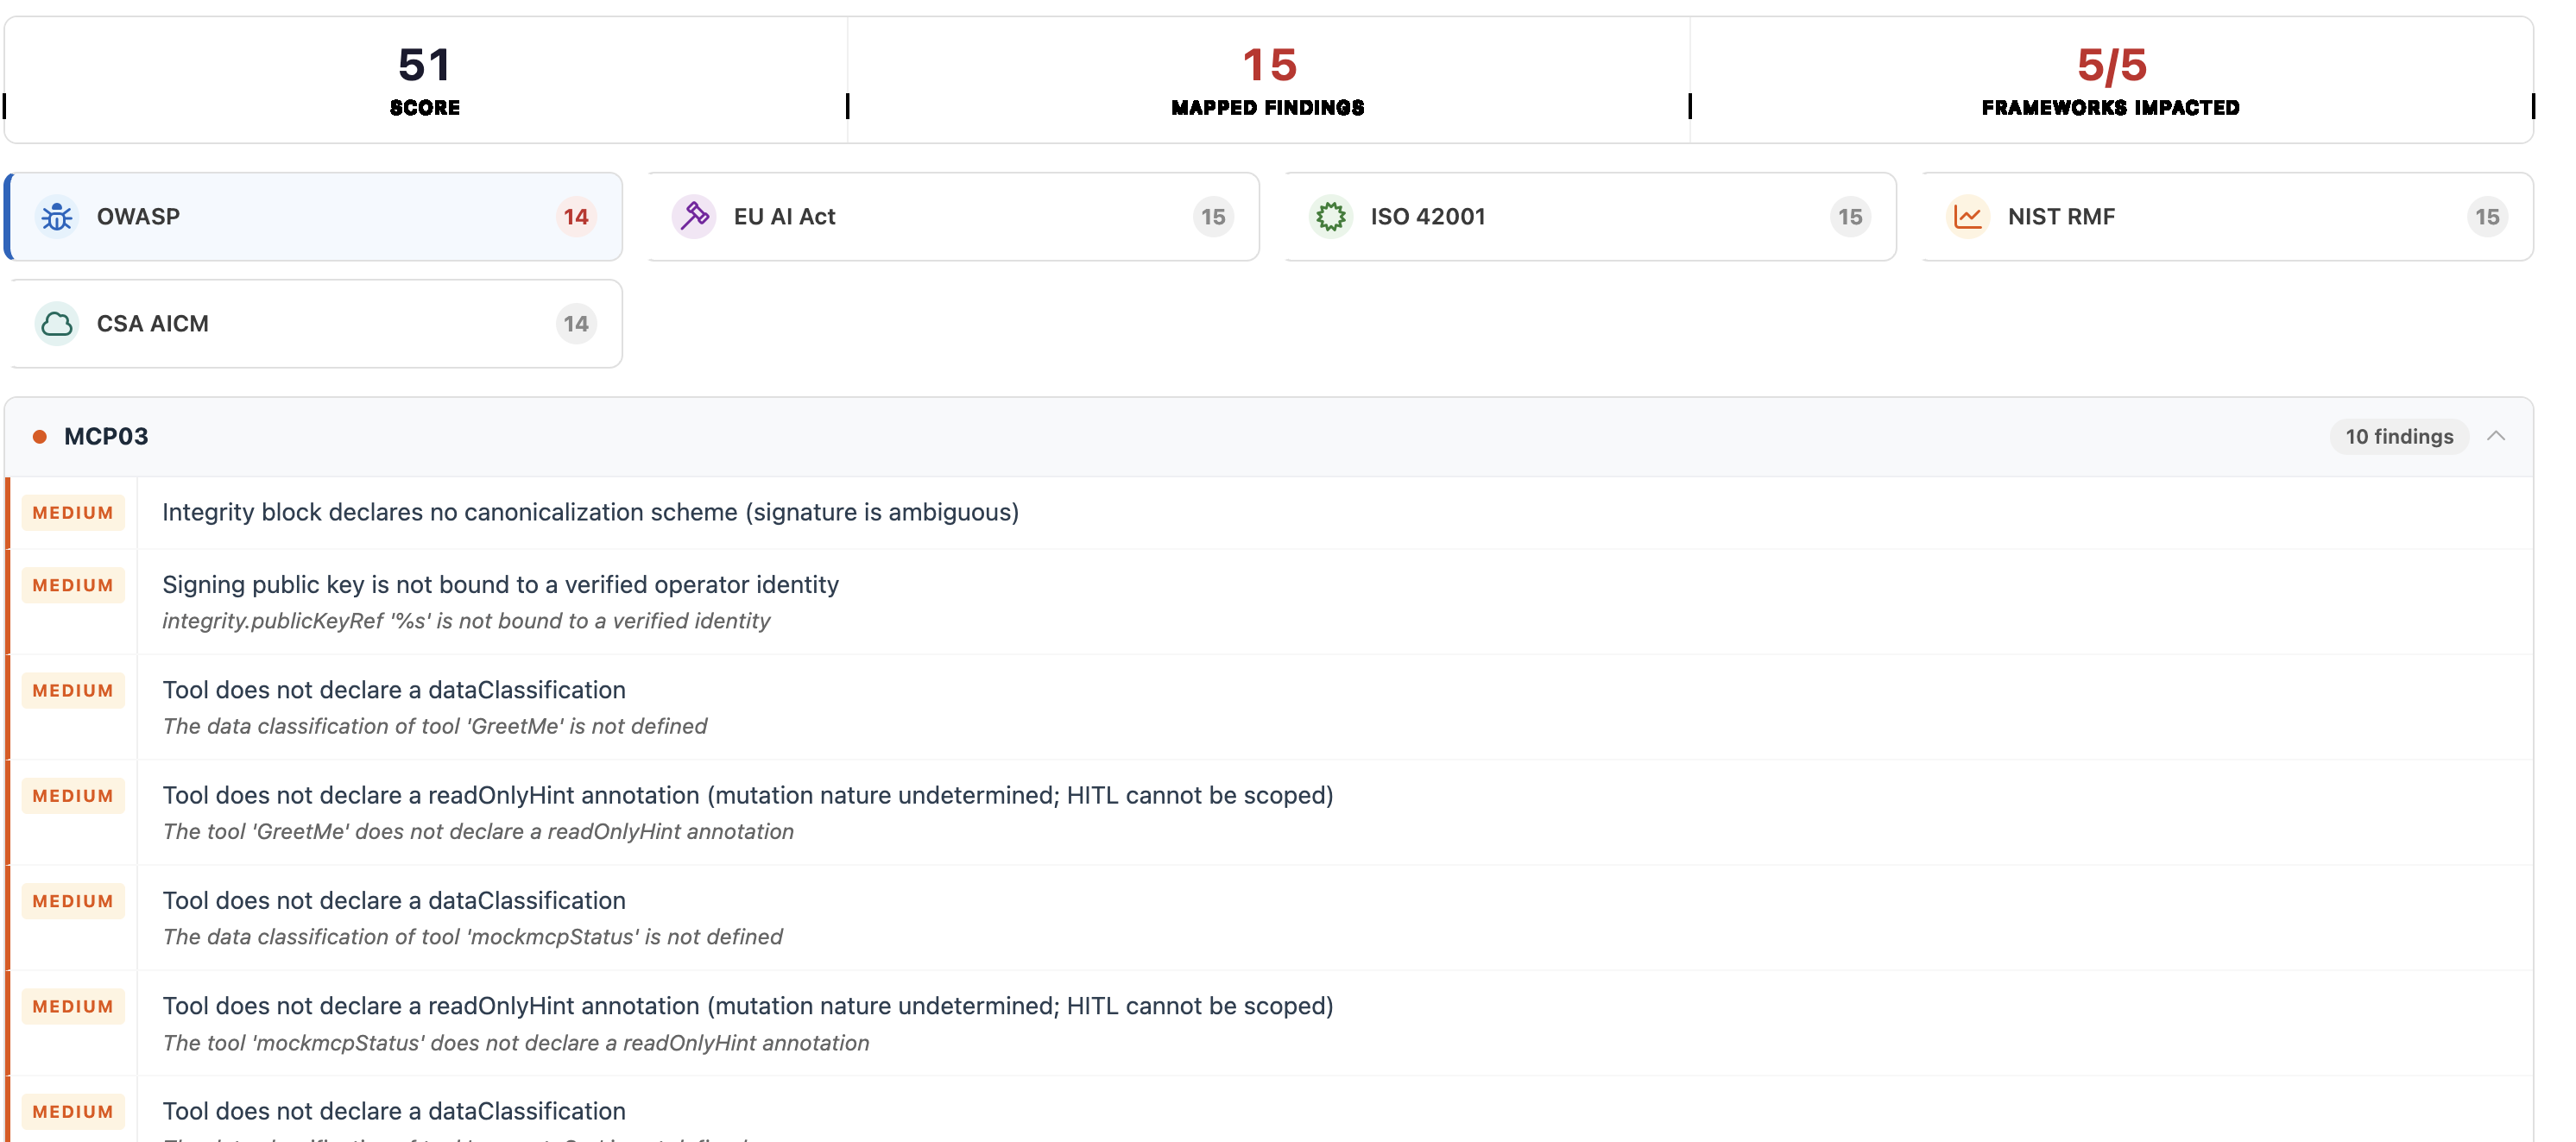
Rapports de conformité en temps réel par rapport au NIST AI RMF, à l'OWASP MCP Top 10, à l'EU AI Act, à l'ISO/IEC 42001, et au CSA AICM. Chaque résultat est mis en correspondance avec le contrôle qu'il enfreint, et l'état de conformité s'exporte sous forme de rapport versionné à destination des auditeurs et des régulateurs.
| Référentiel | Ce que la plateforme prouve |
|---|---|
| NIST AI RMF | Fonctions Govern, Map, Measure et Manage prouvées pour chaque surface d'outil accessible à un agent. |
| OWASP MCP Top 10 | Couverture déterministe des dix classes de vulnérabilités MCP. |
| OWASP API Security Top 10 | Couverture des API REST et GraphQL que ces outils MCP appellent, via les mêmes moteurs sous-jacents. |
| EU AI Act | Documentation technique, journalisation, supervision humaine et obligations de gestion des risques pour les systèmes d'IA à haut risque. |
| ISO/IEC 42001 | Contrôles du système de management de l'IA opérationnalisés sous forme d'exigences vérifiables par machine. |
| CSA AICM | Domaines de l'AI Controls Matrix, y compris les familles de contrôles CCC et GRC, mis en correspondance avec des résultats concrets. |
Un outil MCP n'est jamais plus gouvernable que l'API qu'il encapsule. Le même modèle piloté par le contrat qui gouverne les serveurs MCP s'étend jusqu'à cette couche, afin que l'entreprise ne se retrouve pas avec une interface d'agent bien gouvernée reposant sur des API non gouvernées.
Inventaire continu à travers les dépôts, les portails développeurs, les passerelles et les journaux d'exécution, afin qu'aucune API ne passe inaperçue, y compris celles qu'un serveur MCP encapsule discrètement.
L'analyse statique exécute plus de 300 contrôles automatisés sur la définition propre de l'API, avec une notation en temps réel dans l'IDE et en CI/CD. Les tests dynamiques valident ensuite le service en production par rapport à ce contrat à l'aide d'un trafic réel simulé, mis en correspondance avec l'OWASP API Security Top 10.
Le contrat approuvé devient la politique d'application à l'exécution. Un micro pare-feu construit une liste d'autorisation directement à partir du contrat, et tout ce qui s'en écarte est bloqué, avec une surcharge inférieure à la milliseconde. Un modèle de sécurité positive, et non une simple liste de blocage.
Le même cycle d'audit, de scan et de protection appliqué aux schémas GraphQL que celui appliqué aux API REST, avec une couverture complète du risque d'introspection, des contrôles de coût des requêtes, et de la sécurité de la fédération.
Le standard producteur/consommateur que les équipes utilisent déjà est créé via l'extension IDE 42Crunch, l'éditeur propre à la plateforme 42Crunch, ou généré automatiquement à partir du trafic observé.
Chaque serveur MCP, et les API qu'il appelle, est détecté automatiquement, évalué en continu par rapport à son contrat, et tenu à ce contrat en CI/CD et à l'exécution. Un seul cycle de gouvernance, qui s'exécute aussi longtemps que le serveur et ses API existent, et non une revue ponctuelle.
Inventorie automatiquement chaque serveur MCP et les API qu'il appelle, à l'échelle de l'entreprise.
Note par rapport au contrat et aux référentiels dont l'organisation est responsable.
Bloque en CI/CD, empêche la dérive et la non-conformité, en continu.
42Crunch gouverne chaque serveur MCP qu'une organisation expose, ainsi que les API que ces outils atteignent, selon un seul modèle déterministe.