
42Crunch audite, scanne et note chaque serveur MCP par rapport à une base de référence déterministe. Vous définissez le seuil qui détermine ce qui est suffisant pour la production — et chaque résultat s'accompagne des recommandations de remédiation nécessaires pour faire passer un serveur au-dessus de cette barre.
La plupart des équipes qui déploient des serveurs MCP aujourd'hui n'ont aucun moyen cohérent de répondre à une question de base : ce serveur est-il réellement sûr à exposer à un agent ? Une revue ponctuelle répond à cette question un instant, puis devient obsolète dès que le serveur change. 42Crunch remplace l'instantané par une posture — un score recalculé à chaque audit et à chaque scan, adossé à un seuil que votre organisation contrôle, et un verrou qui l'applique automatiquement.
Deux moteurs, deux rôles différents, un résultat déterministe.
S'exécute automatiquement sur chaque MCP Contract, sans connexion en direct requise. Les moteurs PromptDefense et YARA analysent chaque description d'outil et de prompt à la recherche de menaces destinées à l'agent — prompt injection, tool poisoning, data exfiltration, tool shadowing — et des contrôles structurels couvrent la conception de l'authentification, de l'autorisation et de la limitation de débit. Chaque résultat comporte un niveau de sévérité et une chaîne de remédiation.
Découvrir MCP Audit →Se connecte au serveur en fonctionnement et sonde ce que le contrat ne peut pas vous dire : huit contrôles au niveau du protocole tirés de l'OWASP MCP Security Cheat Sheet — accès non authentifié, absence de TLS, absence de signature des messages, acceptation de replay, usurpation d'identité — ainsi qu'un fuzzing de format d'entrée contre les paramètres déclarés de chaque outil.
Découvrir MCP Scan →Chaque audit et chaque scan se résument en un score déterministe unique et une note en lettre — le même serveur évalué deux fois renvoie le même résultat, ce qui permet de l'utiliser comme preuve, et non comme une estimation. Ce score n'a d'importance que si quelque chose est prêt à agir en fonction de lui. Le Security Quality Gate (SQG) est un score minimum acceptable que votre organisation définit — une base par défaut pour commencer, ajustable par serveur, par environnement ou par niveau de risque — et il est vérifié automatiquement en CI/CD. Un serveur en dessous du seuil n'atteint pas la production. Pas de dérogation manuelle, pas de « on corrigera plus tard ».
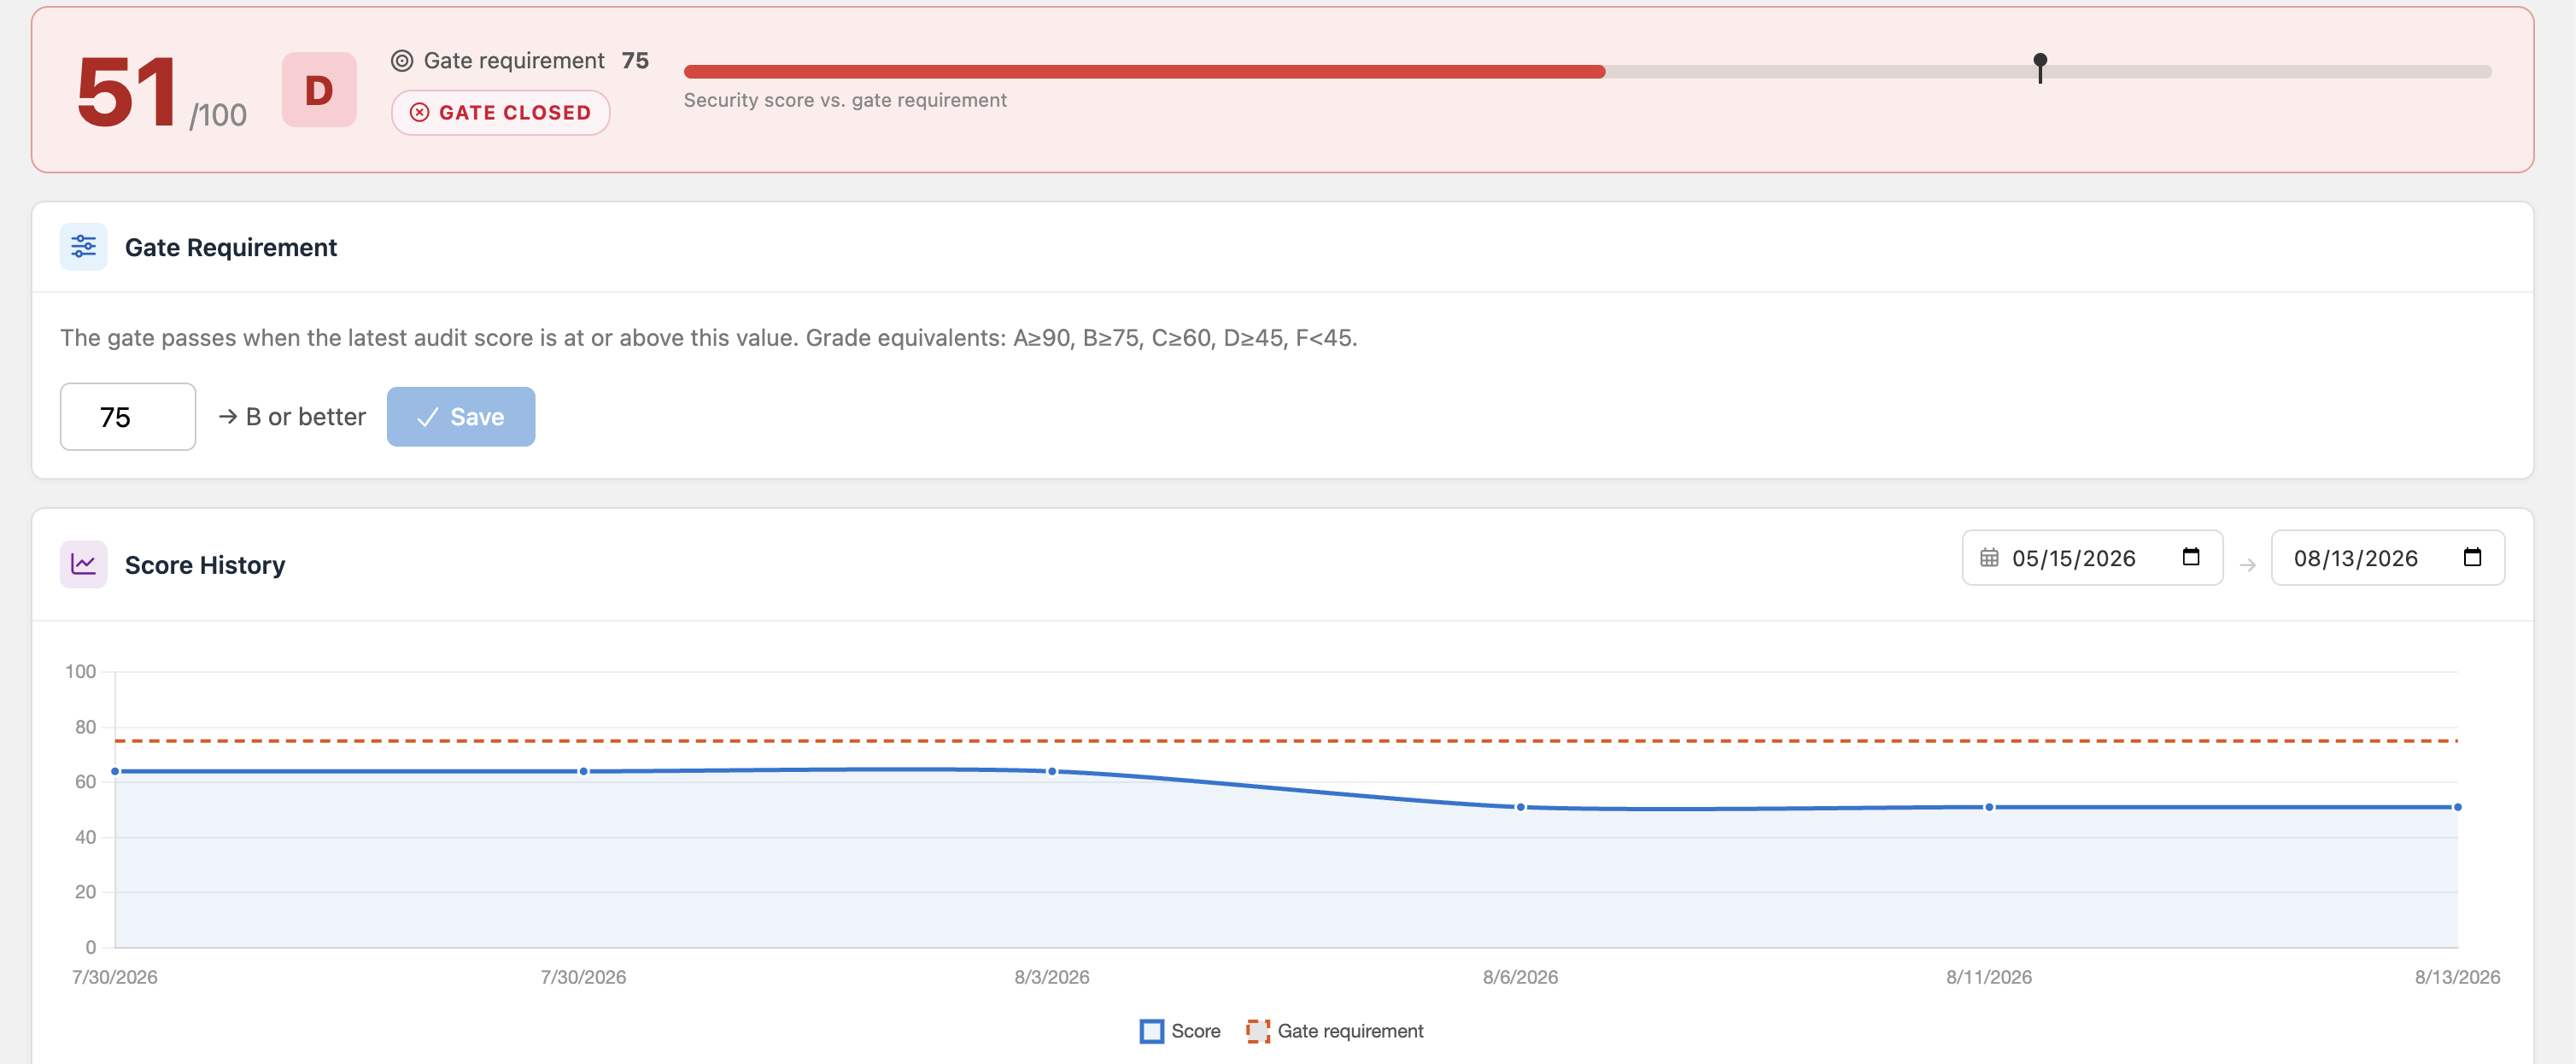
Un score qui se contente de dire « non » n'est pas utile en soi. Chaque résultat — de l'un ou l'autre moteur — s'accompagne des recommandations précises et actionnables pour le corriger, de sorte que le chemin entre une gate échouée et une gate validée soit une donnée connue, et non un projet de recherche.
Audit et Scan s'exécutent contre le contrat et le serveur en direct.
Les résultats se résument en un score et une note déterministes.
Le score est comparé à votre Security Quality Gate.
En dessous de la barre, chaque résultat comporte la correction nécessaire pour la franchir.
Relancez Audit et Scan — une fois la gate validée, le serveur est mis en production.
Les résultats sont automatiquement rattachés à l'OWASP, à l'EU AI Act, à l'ISO 42001, au NIST AI RMF et au CSA AICM dans le cadre du même audit et du même scan — de sorte qu'une évaluation de posture ne se contente pas de bloquer une mise en production, elle produit la preuve qu'un régulateur, un auditeur ou une revue de sécurité client exigerait. Voir Conformité réglementaire IA pour savoir comment cette correspondance fonctionne selon les zones géographiques.
Un score déterministe unique et une note en lettre calculés à partir de chaque résultat d'Audit et de Scan concernant un serveur MCP — couvrant les menaces de contenu destinées à l'agent, le risque au niveau du protocole et la qualité structurelle du contrat. Il est conçu pour être suivi dans le temps et comparé entre tous les serveurs de l'organisation, et non lu comme un rapport ponctuel.
C'est vous qui le définissez. Le Security Quality Gate est livré avec une valeur par défaut raisonnable (score 75 / note B), mais il est entièrement ajustable — un seuil plus strict pour un serveur traitant des données sensibles, un seuil plus souple pour une preuve de concept interne, des seuils différents par environnement à mesure qu'un serveur passe du développement à la production.
Les deux, selon l'endroit où il s'exécute. En CI/CD, le Security Quality Gate refuse de laisser passer un serveur en dessous du seuil — un blocage strict, pas un avertissement. En dehors d'un pipeline, le même score apparaît sur le tableau de bord, ce qui permet de trier et de corriger un serveur avant même qu'il ne soit poussé vers cette gate.
Chaque résultat comporte une chaîne de remédiation — une recommandation précise et actionnable liée exactement à ce problème, et non un lien générique vers des bonnes pratiques. Relancer Audit et Scan après une correction recalcule immédiatement le score, de sorte que la boucle entre une gate échouée et une gate validée soit rapide et visible.
Un test de pénétration est un instantané — exact le jour où il est livré, et obsolète dès que le serveur change. L'évaluation de posture se relance à chaque audit et à chaque scan, de sorte que la dérive entre deux revues se traduit par un changement de score, et non par une surprise découverte au test annuel suivant.
Pointez 42Crunch vers n'importe quel serveur MCP et obtenez un rapport noté et évalué — accompagné des recommandations de remédiation pour combler chaque écart. Aucun agent, aucun déploiement, aucun engagement requis.