
MCP Audit ist die Engine für die statische Analyse von MCP Contracts. Sie läuft automatisch bei jedem hochgeladenen Contract — ohne Live-Verbindung, ohne zu setzendes Flag — und liefert einen Score, eine Bewertung und eine Liste von Befunden.
Jeder Befund wird danach klassifiziert, wen er treffen kann — den KI-Agenten, der Ihren Server nutzt, oder die eigene Sicherheitslage des Servers.
Drei Engines analysieren automatisch bei jedem Audit die Freitextbeschreibung jedes Tools und Prompts in Ihrem Contract:
| PromptDefense | Prüft auf das Fehlen defensiver Formulierungen in 12 Angriffsvektor-Kategorien. |
| YARA | Gleicht bekannte bösartige Signaturen ab — Prompt Injection, Credential Harvesting, Tool Poisoning. |
| LLM optional | Semantisches Reasoning für neuartige Bedrohungen, die Signaturen nicht erfassen können — erfordert einen API-Schlüssel. |
Jeder inhaltsbezogene Befund enthält eine remediation-Zeichenkette mit konkreten Handlungsempfehlungen, direkt sichtbar im Audit-Tab.
Für acht Vertragsabschnitte existiert ein entworfenes Regelwerk, das jedoch noch nicht implementiert ist. Der heutige Score für diese Abschnitte zählt lediglich Platzhalter-Marker — keine echte strukturelle oder sicherheitsbezogene Analyse.
server | Namens- und Versionierungskonventionen |
integrity | Nachrichtensignierung, Schutz vor „Rug Pull“ |
authentication | Vollständigkeit des Schemas, Fail-Closed-Standardeinstellungen |
authorization | Rollenabdeckung, Ablehnung von Wildcard-Freigaben |
capabilities | Sicherheitsblock pro Tool, Risikostufe, Bestätigungsanforderungen |
throttling | Rate Limiting, Fail-Closed bei Überschreitung des Limits |
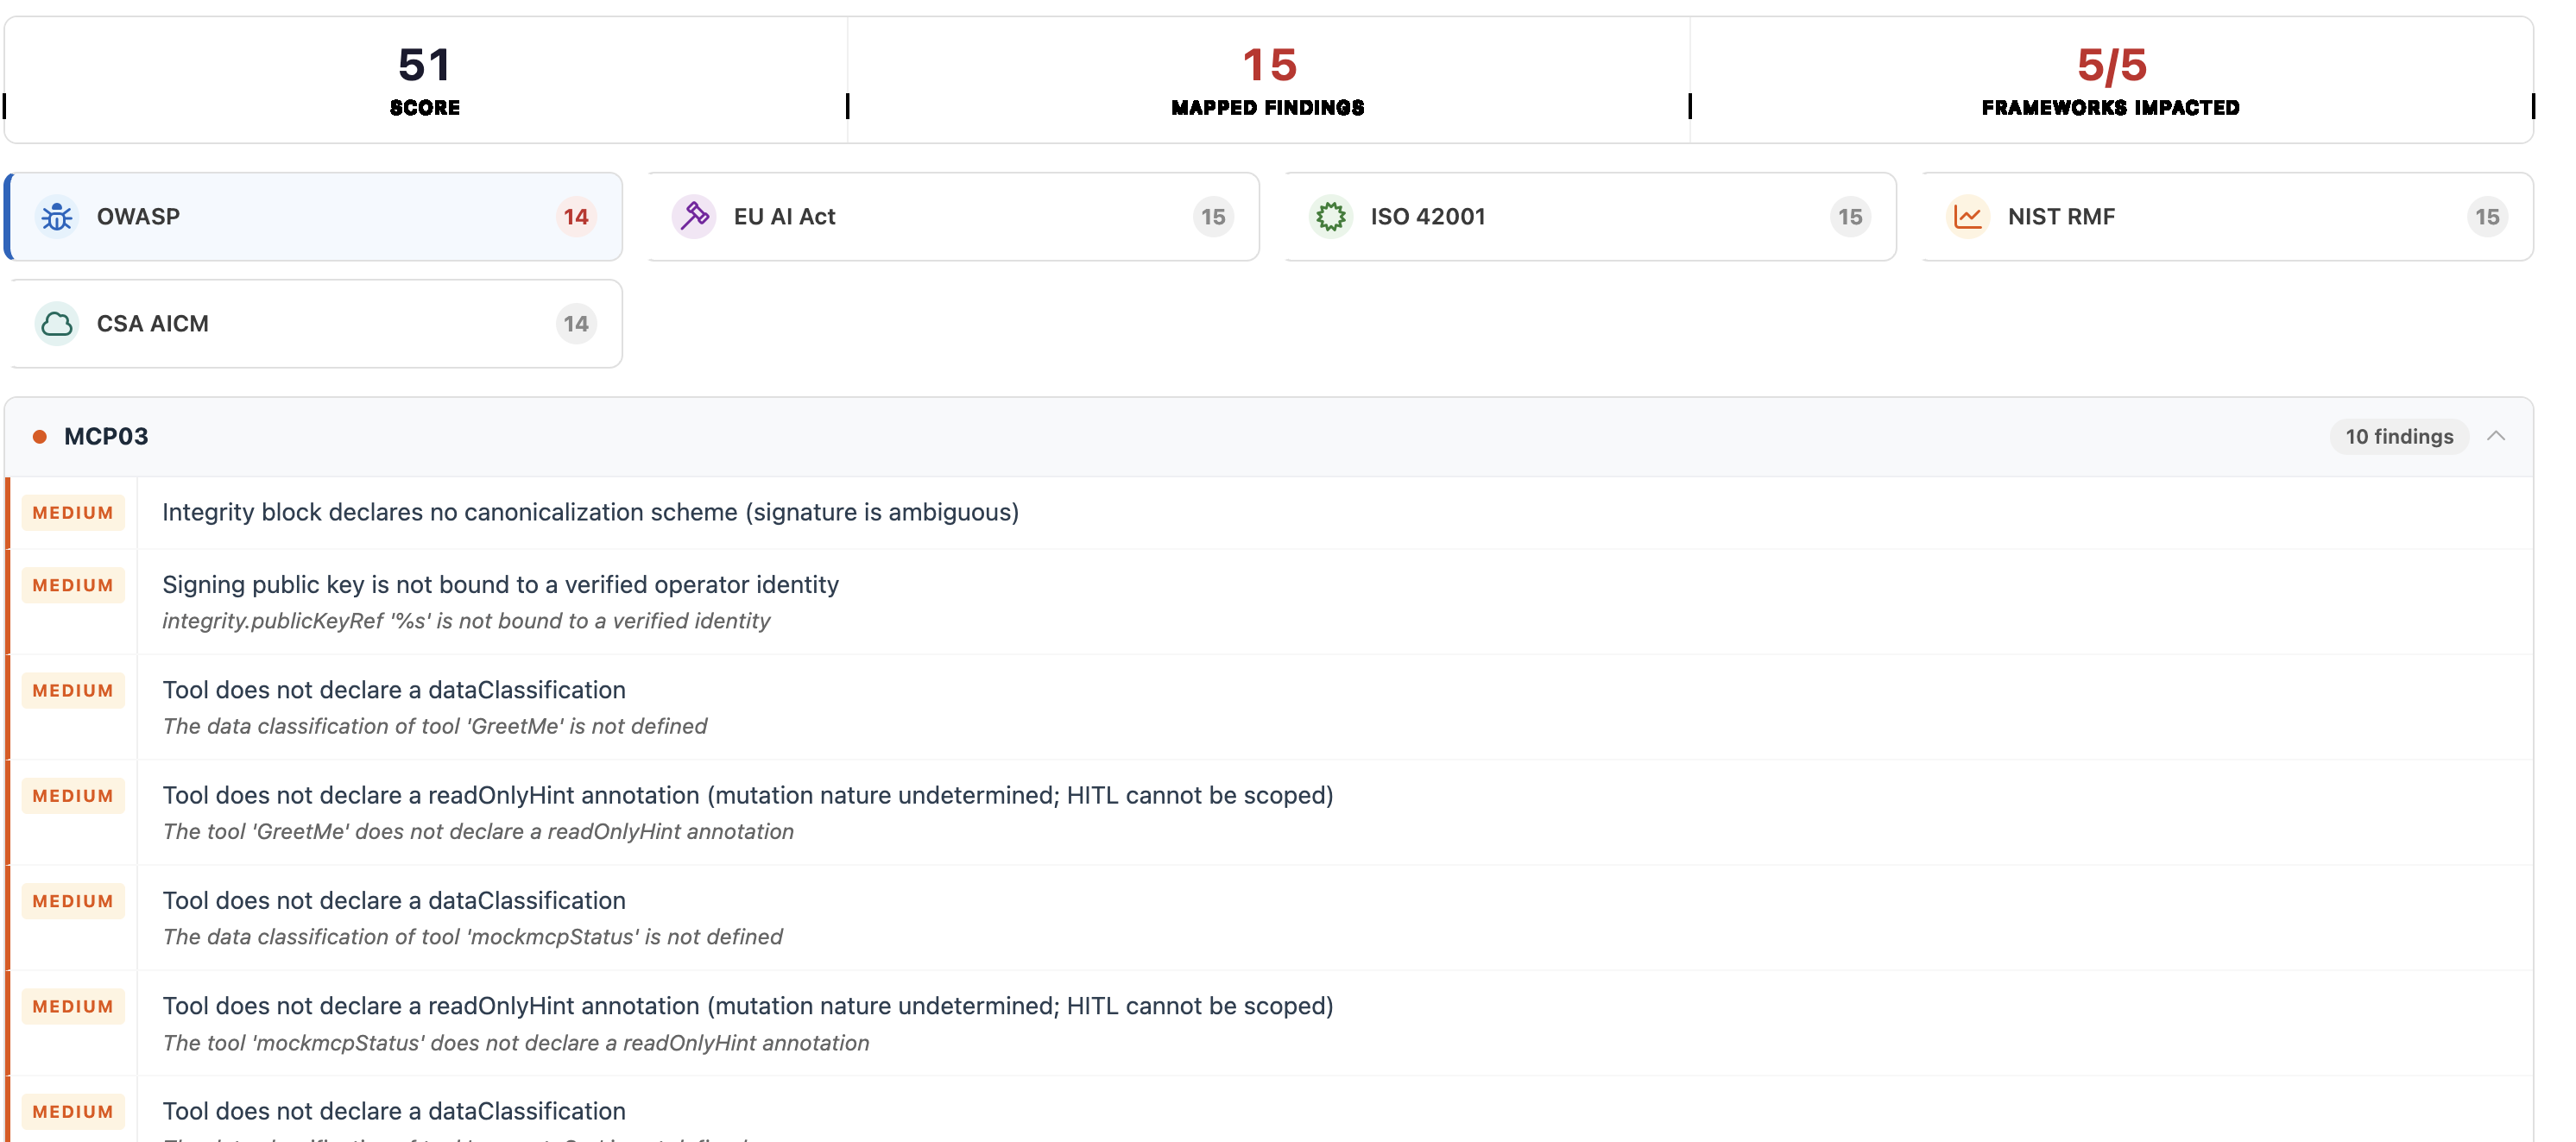
Befunde werden automatisch OWASP, dem EU AI Act, ISO 42001, dem NIST AI RMF und dem CSA AICM zugeordnet — sodass ein Sicherheits-Review gleichzeitig als Compliance-Nachweis dient, ganz ohne Mehraufwand.
Siehe MCP Scan für das, was gegen den laufenden Server ausgeführt wird, und MCP Protect für die Durchsetzung zur Laufzeit.